 HackAtlas
In het kort. Onderzoekers van het bedrijf Modat en het Nederlandse cybercentrum NCSC vonden 8.547 systemen van Europese wind- en zonneparken die vanaf internet te bereiken zijn, waarvan 605 bij windparken.12 Er is geen aanval gemeld, maar de pagina's zijn voor iedereen te vinden, dus ook voor aanvallers. Bij één windturbine stonden zelfs de knoppen Start, Stop en Reset in beeld.1 Het gevolg is dus een risico en nog geen schade, en een aanval op minstens dertig parken in Polen eind 2025 laat zien dat zulke aanvallen echt voorkomen.3
Aanvalspad onbekend: ✅ 1 bevestigd · 🔎 1 gemeld · 🧠 3 afgeleid · ❓ 1 onbekend
1. In één oogopslag
| Organisatie | Europese wind- en zonneparken. De eigenaren en beheerders worden niet genoemd. Sector: energie. Het gaat om 35 Europese landen.12 |
| Wanneer | Er is geen aanval. Het onderzoek is op 6 oktober 2026 gepresenteerd op de ONE Conference in Den Haag.1 Wanneer de systemen zijn opgespoord, staat er niet bij. |
| Dader | Geen. In de gelezen bronnen wordt geen aanval op deze systemen gemeld.4 |
| Soort aanval | Geen aanval, maar een blootstelling: systemen die niet bereikbaar hadden mogen zijn.1 Het gevaar is sabotage, bijvoorbeeld het stilzetten van een windpark.25 |
| Eerste toegang | Niet van toepassing. De meeste gevonden systemen zijn beheerpagina's met een inlogscherm.2 Bij één windturbine stonden live gegevens en de knoppen Start, Stop en Reset in beeld. Of daar een wachtwoord voor nodig was, is niet gemeld.1 |
| Gevolgen | Er is geen schade of stroomstoring gemeld. De onderzoekers vonden 605 systemen bij windparken in 23 landen en 7.942 bij zonneparken in 34 landen. Bij wind staan Duitsland (212) en Italië (192) bovenaan. In Nederland zijn het 9 bij wind en 132 bij zon.1 Het is een ondergrens.1 Volgens een schatting van de onderzoekers was volledige besturing mogelijk bij ongeveer 181 locaties.26 Namen van parken en eigenaren en IP-adressen zijn niet openbaar gemaakt.1 |
2. Wat er gebeurde
Het onderzoek. Modat is een bedrijf in Den Haag dat internet doorzoekt op apparaten die online staan.1 Samen met een medewerker van het NCSC, de Nederlandse dienst voor cyberveiligheid, maakte Modat een overzicht van alle werkende wind- en zonneparken in 40 Europese landen.12 Daarna zochten ze de systemen die bij die parken horen en die iedereen vanaf internet kan bereiken.7 Daarvoor gebruikten ze een zoekprogramma van Modat met machine learning, waarbij een computer zelf patronen leert vinden. Dat programma zet vergelijkbare systemen automatisch bij elkaar. Zo vonden ze ook soorten apparaten waar nog niemand zoekregels voor had geschreven.1 Modat schrijft dat AI het in kaart brengen van alle plekken waar een aanvaller binnen kan komen, nu in uren mogelijk maakt.7
6 oktober 2026. De onderzoekers presenteren hun resultaten op de ONE Conference in Den Haag.1 Ze vonden 8.547 systemen die niet bereikbaar hadden mogen zijn, in 35 van de 40 onderzochte landen.1 Daarvan hoorden 7.942 bij zonneparken en 605 bij windparken.1 Bij wind staan Duitsland (212) en Italië (192) bovenaan, samen goed voor 67 procent.1 In Nederland gaat het om 9 systemen bij windparken en 132 bij zonneparken.1
Het gaat om systemen en niet om windturbines of zonnepanelen. Soms bedient één systeem meerdere turbines of een heel park.1 Het aantal is bovendien een ondergrens. Alleen systemen die de onderzoekers met zekerheid aan een park konden koppelen, tellen mee.1
Wat er te zien was. De meeste gevonden systemen zijn beheerpagina's met een inlogscherm.2 Sommige inlogpagina's noemen de naam van het windpark dat ze beschermen. Op één pagina stond dat de standaardnaam van de gebruiker "root" is.1 Bij één windturbine liet de webpagina live gegevens zien, de plek van de turbine op een kaart en de knoppen Start, Stop en Reset.1 Volgens de onderzoekers was volledige besturing mogelijk bij ongeveer 181 locaties. Dat is een schatting. Wat "volledige besturing" precies is, staat niet in de openbare tekst.267
Wat de onderzoekers adviseren. Haal beheerpagina's meteen van internet. Ga ervan uit dat een aanvaller al binnen kan zijn. Zorg voor veilige verbindingen. Bedenk hoe je een park ook met de hand kunt bedienen. Houd overzicht van alle systemen en van alle toegang, ook die van leveranciers en onderhoudsbedrijven. En deel informatie met anderen in de sector.1 De oprichter van Modat zegt: "What we can map in hours, an attacker can map in hours too."1
Hoe de gegevens zijn gedeeld. Alleen totalen per land zijn openbaar. Namen van parken en eigenaren, IP-adressen en plaatsen blijven geheim. Getroffen partijen krijgen bericht via hun nationale CERT, het meldpunt voor digitale incidenten van dat land.1 Op 7 oktober meldde Modat dat veel beheerders vroegen of hun systemen bij de bevindingen horen. Elke beheerder die dat vraagt, krijgt antwoord.8 Het Europese cyberagentschap ENISA had volgens Reuters geen directe reactie. Autoriteiten in Duitsland, Italië en Spanje reageerden niet direct.2
Waarom Polen erbij hoort. Reuters meldt dat het onderzoek de aanval in Polen van december 2025 noemt als voorbeeld van het gevaar.2 Dat was een andere gebeurtenis, op andere installaties. Op 29 december 2025 werden minstens dertig wind- en zonneparken in Polen getroffen. De aanval was alleen bedoeld om dingen kapot te maken.93 De parken raakten de verbinding met hun netbeheerder kwijt en konden niet meer op afstand worden bediend. De stroomproductie liep gewoon door.310 De aanvallers kwamen binnen via een VPN-apparaat, de beveiligde toegangspoort van het park. Dat apparaat was vanaf internet bereikbaar en liet inloggen toe zonder tweede inlogstap.10 Daarna maakten ze besturingsapparatuur onbruikbaar, onder meer met standaardwachtwoorden die niemand had veranderd.111213 CERT Polska ziet overlap tussen de gebruikte infrastructuur en die van een groep die al lang interesse heeft in de energiesector. Voor een andere groep, Sandworm, zijn de overeenkomsten volgens CERT Polska te algemeen om iets vast te stellen.14 In de gelezen bronnen is niets te vinden dat de Poolse aanvallers een van de nu gevonden systemen gebruikten.15
Eerdere aanvallen op windenergie. In 2022 verloren ongeveer 5.800 turbines van Enercon, een fabrikant van windturbines, de verbinding voor bewaking en bediening op afstand. Samen waren ze goed voor 11 gigawatt. Dat gebeurde na een aanval op het satellietnetwerk KA-SAT.1617 De Europese Unie schreef die aanval toe aan Rusland.18 In datzelfde jaar werd ook Deutsche Windtechnik, een bedrijf dat turbines onderhoudt, getroffen door een aanval op de eigen computersystemen. Het bedrijf schakelde de verbindingen met de turbines een tot twee dagen uit voor de veiligheid. Het zag geen schade aan de turbines.17
3. Het aanvalspad
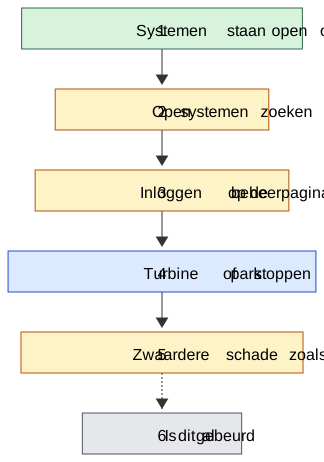
Er is geen aanval gemeld op de gevonden systemen. Dit hoofdstuk beschrijft daarom geen aanval die is gebeurd, maar wat een aanvaller kan doen met zo'n open systeem. De blootstelling zelf is bevestigd (✅). De volgende stappen zijn afgeleid (🧠) of een schatting van de onderzoekers (🔎). Of het al is gebeurd, is onbekend (❓).
| # | Fase (ATT&CK-tactiek) | Wat de aanvallers deden | Techniek | Zekerheid |
|---|---|---|---|---|
| 1 | Voorwaarde, geen aanvalsstap | Beheerpagina's en inlogschermen van wind- en zonneparken zijn vanaf internet te openen: 605 bij windparken en 7.942 bij zonneparken.119 | Geen techniek: dit is de blootstelling zelf | ✅ |
| 2 | Reconnaissance | Een aanvaller zoekt zulke systemen op in een zoekmachine voor apparaten op internet. De onderzoekers deden dat zelf en zeggen dat een aanvaller het in even korte tijd kan.120 | T1596.005 Scan Databases21 | 🧠 |
| 3 | Initial Access | Een aanvaller opent de beheerpagina en logt in. Bij een inlogscherm is daarvoor een account nodig. Een scherm dat de standaardnaam van de gebruiker noemt, helpt daarbij.122 | T1133 External Remote Services23 | 🧠 |
| 4 | Impact | Vanaf de pagina een turbine of een heel park starten, stoppen of resetten. Bij één turbine stonden die knoppen in beeld. De onderzoekers schatten dat volledige besturing bij ongeveer 181 locaties mogelijk was.12624 | T1529 System Shutdown/Reboot25 | 🔎 |
| 5 | Impact | Zwaardere schade: apparaten beschadigen zodat ze niet meer starten. In Polen gebeurde dat bij wind- en zonneparken met beschadigde firmware en gewiste bestanden. Dat het ook kan bij de nu gevonden systemen, is niet aangetoond.261227 | T1495 Firmware Corruption28, T1485 Data Destruction29 | 🧠 |
| 6 | Alle fasen | Of een aanvaller een van deze systemen al heeft misbruikt, is niet gemeld en niet te zeggen met de openbare bronnen.30 | Techniek onbekend | ❓ |
Zekerheid: ✅ bevestigd door de organisatie, een overheid, de rechter of een onafhankelijk onderzoek · 🔎 gemeld door betrouwbare media of onderzoekers · 🧠 afgeleid, met de redenering in de noot · ❓ onbekend
Ter vergelijking: de aanval op Poolse wind- en zonneparken (29 december 2025). CERT Polska beschrijft dit pad in zijn rapport. Het is een andere gebeurtenis, maar het laat zien hoe aanvallers bij zulke parken te werk gaan. Alle stappen komen uit dat rapport (✅), tenzij anders vermeld. Deze tabel telt niet mee in de telling bovenaan.
| # | Fase (ATT&CK-tactiek) | Wat de aanvallers deden | Techniek | Zekerheid |
|---|---|---|---|---|
| P1 | Initial Access | Ze gebruikten het VPN-apparaat (FortiGate) van het park. Het was vanaf internet bereikbaar en liet inloggen toe zonder tweede inlogstap.10 | T1133 External Remote Services23 | ✅ |
| P2 | Credential Access | Hoe ze aan de inloggegevens kwamen, is niet vastgesteld. Van geen enkel aangetast VPN-apparaat zijn volledige logs terug te halen. CERT Polska wijst op oude kwetsbaarheden en hergebruikte wachtwoorden.10 | Techniek onbekend | ❓ |
| P3 | Discovery | Op 25 december scanden ze het netwerk en probeerden ze in te loggen op besturingsapparatuur van één leverancier. Dat blijkt uit teruggevonden logs.12 | T1046 Network Service Discovery31 | ✅ |
| P4 | Lateral Movement | Van het VPN-apparaat gingen ze naar de besturingsapparatuur, onder meer via Remote Desktop en met standaardaccounts. Bij één type computer kenden ze het standaardwachtwoord al en is geen gokken gezien. Waar het wachtwoord anders was, mislukten hun pogingen en bleef de computer heel.121332 | T1021.001 Remote Desktop Protocol33, T1078.001 Default Accounts34 | ✅ |
| P5 | Impact | Op 29 december beschadigden ze de besturingsapparatuur van de parken. Ze vervingen de software van apparaten door een kapotte versie, wisten bestanden en zetten apparaten terug naar fabrieksinstellingen met een nieuw wachtwoord. Ook zetten ze schadelijke software (een wiper) op computers waarmee mensen het park bedienen.26121332 | T1495 Firmware Corruption28, T1485 Data Destruction29, T1490 Inhibit System Recovery35 | ✅ |
| P6 | Impact | De parken raakten de verbinding met de netbeheerder kwijt en konden niet meer op afstand worden bediend. De productie van stroom liep door.3 | Geen aparte techniek | ✅ |
4. Waarom het lukte
Er is niets "gelukt" in de zin van een aanval. Dit zijn de omstandigheden die zo'n aanval mogelijk maken. Waarom elk systeem open stond, is niet gemeld.
- De pagina's staan rechtstreeks op internet. De onderzoekers noemen dit systemen die niet bereikbaar hadden mogen zijn.1 Wie ze vindt, hoeft niet eerst het netwerk van het park binnen te dringen. De deur staat al op een kier.
- Parken worden op afstand beheerd. Een windpark of zonnepark heeft meestal geen mensen ter plaatse. In Polen waren de onderstations van de parken onbemand, met toegang op afstand voor beheer en onderhoud.36 Zo'n toegang is dus nodig. Waarom de nu gevonden systemen open stonden, is niet gemeld.
- Niemand houdt er goed zicht op. Volgens Modat zijn wind en zon digitaal versnipperd, vaak bereikbaar vanaf internet en niet altijd bewaakt.137 Voor sommige soorten apparaten bestonden nog geen zoekregels.1 Wat je niet ziet, kun je niet beschermen.
- Standaardinstellingen en één slot. In Polen gebruikten de aanvallers standaardwachtwoorden en een toegangspoort zonder tweede inlogstap.101113 CERT Polska schrijft dat het in de sector gebruikelijk is om dezelfde wachtwoorden bij meerdere parken te gebruiken.10 Bij de nu gevonden systemen noemt het onderzoek één inlogpagina die de standaardnaam van de gebruiker toont.1 Of dit breder speelt, is niet gemeld.
- Veel partijen hebben toegang. Dit punt is afgeleid. De onderzoekers en een securitybedrijf adviseren om alle toegang in kaart te brengen, ook die van leveranciers, installateurs en onderhoudsbedrijven.138 Dat past bij een situatie waarin meerdere partijen verbindingen hebben die de eigenaar niet altijd overziet. De bronnen zeggen niet dat dit hier de oorzaak is.39
5. Wat het had kunnen stoppen
Dit zijn voorstellen op basis van de bronnen. Ze zijn niet getest bij de betrokken parken. De staptallen verwijzen naar de tabel in hoofdstuk 3.
| Stap | Maatregel | Moeite | Effect |
|---|---|---|---|
| 1 | Beheerpagina's van internet halen. Toegang alleen via een beveiligde en bewaakte verbinding met een tweede inlogstap (MFA).138 | middel | De aanvaller vindt niets meer om te openen. Stap 2 tot en met 5 worden via deze route veel moeilijker. |
| 1 | Zelf zoeken naar de eigen systemen op internet, zoals de onderzoekers deden. En alle toegang in kaart brengen, ook die van leveranciers en installateurs.138 | laag | Open systemen vallen eerder op, voordat een ander ze vindt. |
| 3 | Standaardwachtwoorden vervangen. Geen hergebruik van wachtwoorden bij meerdere parken.381011 | laag | Een inlogscherm blijft dicht voor wie het standaardwachtwoord kent. In Polen werkte zo'n wachtwoord wel, en een computer met een ander wachtwoord bleef heel.32 |
| 3 | Een tweede inlogstap (MFA) op elke VPN en op elke beheerpagina die van buiten bereikbaar blijft.1038 | middel | Een gestolen of geraden wachtwoord is dan niet genoeg. |
| 4 | Een terugvalplan: het park ook handmatig of lokaal kunnen bedienen, en dat oefenen.1 | middel | Een aanval op de afstandsbediening stopt de stroomproductie niet. |
| 5 | Firmware alleen toestaan met een digitale handtekening. In Polen was die functie beschikbaar maar uitgezet.26 | middel | Een beschadigd bestand wordt geweigerd. Houd de apparaten ook bijgewerkt, want in Polen kon de controle met een lek worden omzeild.26 |
| 6 | Logs bewaren op een andere plek dan het apparaat zelf. En bewaken alsof de aanvaller al binnen is.110 | middel | Sporen blijven bestaan voor het onderzoek. In Polen waren van geen van de aangetaste VPN-apparaten volledige logs terug te vinden.10 |
6. Lessen
Voor bestuur en management - ☐ Weten wij welke systemen van onze parken vanaf internet te openen zijn, en wie ze beheert?1 - ☐ Is er één verantwoordelijke voor alle toegang van buiten, ook die van leveranciers en installateurs?38 - ☐ Kunnen we een park handmatig of lokaal laten draaien als de afstandsbediening wegvalt? Is dat geoefend?1 - ☐ Hebben we gevraagd of onze systemen bij de bevindingen horen? Modat zegt dat elke beheerder die dat vraagt, antwoord krijgt.8 - ☐ Keurt het bestuur de maatregelen goed en houdt het er toezicht op? Help Net Security wijst erop dat de Europese regel NIS2 dat van besturen van belangrijke organisaties vraagt.40
Voor IT en security - ☐ Zoek zelf met een zoekmachine voor apparaten naar uw eigen adressen en beheerpagina's, zoals de onderzoekers deden.1 - ☐ Haal beheerpagina's van internet, of zet ze achter een bewaakte verbinding met een tweede inlogstap.138 - ☐ Vervang alle standaardwachtwoorden en gebruik per park eigen accounts.3810 - ☐ Controleer of firmware-updates een digitale handtekening eisen en of die functie aanstaat.26 - ☐ Bewaar logs buiten het apparaat zelf.10 - ☐ Ga uit van een inbraak: bewaak en plan alsof een aanvaller al binnen is.1 - ☐ Vraag Modat of uw systemen in de bevindingen staan (research@modat.io) en praat met uw nationale CERT.81
Voor iedere medewerker - ☐ Sluit nooit zelf een apparaat of modem aan op internet zonder dat IT of OT het weet. - ☐ Verander het standaardwachtwoord als u apparatuur installeert of vervangt.1138 - ☐ Deel geen wachtwoorden en gebruik niet hetzelfde wachtwoord voor meerdere parken.10 - ☐ Meld vreemd gedrag van een installatie of een onverwachte inlogmelding meteen.
7. Voor securityprofessionals
Technieken (MITRE ATT&CK)
Gebruikte versie: ATT&CK Enterprise v19, data v19.2.41 In v19 is Defense Evasion opgesplitst in Stealth (TA0005) en Defense Impairment (TA0112). T1562 (Impair Defenses) is vervangen door T1685 Disable or Modify Tools.42 In de gelezen bronnen over de gevonden systemen staat geen aanwijzing voor Defense Impairment, dus ook niet voor T1685. Sommige sub-technieken van T1562 zijn naar een andere plek verhuisd. CERT Polska noemt in zijn rapport over de Poolse aanvallen nog T1562.013 (de firewall van een netwerkapparaat aanpassen). Die staat in v19 onder T1686.002 Disable or Modify System Firewall: Network Device Firewall, een onderdeel van T1686.434445
Er is geen aanval gemeld op de gevonden systemen. Onderstaande tabel scheidt wat in het onderzoek is gemeld, wat is afgeleid en wat in Polen is gezien.
| Tactiek | Techniek | Zekerheid | Toelichting |
|---|---|---|---|
| Reconnaissance (TA0043)46 | T1596.005 Scan Databases21 | 🧠 | De onderzoekers gebruikten internetbrede scandata om de systemen te vinden. Een aanvaller kan dat ook.120 |
| Initial Access (TA0001)47 | T1133 External Remote Services23 | 🧠 hier, ✅ in Polen | Open beheerpagina's en VPN-toegang. Bij Polen: FortiGate-VPN zonder MFA.1022 |
| Initial Access (TA0001) | T1078.001 Default Accounts34 | ❓ hier, ✅ in Polen | In Polen werkten standaardaccounts op RTU's, HMI-computers en seriële servers.11121332 Bij de nu gevonden systemen is alleen een standaard-gebruikersnaam gemeld.1 |
| Lateral Movement (TA0008)48 | T1021.001 Remote Desktop Protocol33 | ✅ in Polen | Remote Desktop naar de HMI-computer van het park.13 |
| Discovery (TA0007)49 | T1046 Network Service Discovery31 | ✅ in Polen | Netwerkscan en inlogpogingen op 25 december.12 |
| Impact (TA0040)50 | T1529 System Shutdown/Reboot25 | 🔎 hier | Start, Stop en Reset op de pagina van één windturbine.124 |
| Impact | T1495 Firmware Corruption28 | 🧠 hier, ✅ in Polen | Beschadigde firmware op Hitachi RTU560 (reboot-lus).112627 |
| Impact | T1485 Data Destruction29 | 🧠 hier, ✅ in Polen | Bestanden gewist op Mikronika-RTU's en Hitachi Relion-relais. DynoWiper op HMI-computers.1213 |
| Impact | T1490 Inhibit System Recovery35 | ✅ in Polen | Moxa NPort-servers (seriële apparaatservers): fabrieksinstellingen, nieuw wachtwoord en een onbereikbaar IP-adres.32 |
ATT&CK for ICS. CERT Polska mapt de Poolse aanval ook op ATT&CK for ICS.45 Voor de acties die op de gevonden pagina's zichtbaar zijn, passen daar onder meer T0816 Device Restart/Shutdown51 en T0831 Manipulation of Control52 bij (🧠). Sinds v19 zijn sommige ICS-ID's veranderd: T0857 (System Firmware) is nu T1693.00153 en T0812 (Default Credentials) is nu T1694.001.54 De ICS-mapping is voor dit incident niet verder uitgewerkt, omdat deze case ATT&CK Enterprise volgt.
Software en malware. Voor de gevonden systemen is geen software of malware gemeld. In Polen gebruikten de aanvallers op een HMI-computer onder meer Impacket, een verzameling scripts voor netwerkcommando's.1355 Als wiper gebruikten ze DynoWiper. CERT Polska kan die niet aan een bekende malwarefamilie koppelen en ziet slechts algemene overeenkomsten met wipers die aan de groep Sandworm worden gekoppeld. Er is dus geen ATT&CK-pagina voor.5614 Een andere wiper (LazyWiper, een PowerShell-script dat waarschijnlijk met een taalmodel is gemaakt) werd bij een industrieel bedrijf gebruikt en niet bij de parken.57
Kwetsbaarheden
In de gelezen bronnen over het onderzoek staat geen CVE. Het gaat om systemen die niet bereikbaar hadden mogen zijn, niet om een gemelde softwarefout.17
Ter vergelijking noemt CERT Polska bij de Poolse aanval CVE-2024-2617. Dat lek maakt het mogelijk om de controle op digitale handtekeningen bij firmware-updates van de Hitachi-RTU's te omzeilen. Het is verholpen in versie 13.7.7. Het lek was voor deze aanval niet nodig, omdat de handtekeningcontrole op de apparaten niet aanstond.26
Sporen van de aanvallers
Er is geen aanval gemeld en het onderzoek publiceert bewust geen IP-adressen, parknamen of locaties.1 Voor de Poolse aanval publiceerde CERT Polska IP-adressen, bestandshashes en een YARA-regel in zijn rapport. Die staan hier niet herhaald: het zijn gekaapte servers van derden, en zulke adressen zijn snel verouderd. Zie het rapport zelf.58
Detectie en respons
Detectie. - Zoek naar de eigen systemen met een scan-database. Dat is wat de onderzoekers deden (🧠, voorstel).120 - Let op netwerkscans en inlogpogingen op besturingsapparatuur. In Polen waren die vier dagen vóór de aanval te zien in de logs van één leverancier.12 - Alarm op inlogs met standaardaccounts en op het uploaden van firmware. Bij de Hitachi-RTU's stond de firmware-actie in het eventlog.11 - Bewaar logs van VPN-apparaten buiten het apparaat zelf. In Polen waren alle onderzochte VPN-apparaten op de dag van de aanval teruggezet naar fabrieksinstellingen en waren geen volledige logs terug te vinden.10 - Voor DynoWiper publiceerde CERT Polska een YARA-regel.58
Respons. - Volg het advies van de onderzoekers: beheerpagina's van internet, uitgaan van inbraak, veilige verbindingen, handmatige bediening als terugval, procedures per dreigingsniveau, overzicht van toegang inclusief leveranciers, en informatie delen.1 - Neem contact op met uw nationale CERT en vraag bij Modat of uw systemen in de bevindingen staan.18 - Zorg dat het park ook zonder afstandsbediening veilig blijft draaien. In Polen ging de productie door, maar de koppeling met de netbeheerder en de afstandsbediening vielen weg.3
8. Wat we niet weten
- Is een van de open systemen al misbruikt? In de gelezen bronnen is dat niet gemeld. Alleen de beheerders, de CERT's of Modat kunnen dat weten.308
- Wat is "volledige besturing" bij 181 locaties? Het cijfer staat bij Reuters en in een vakblad. Modat definieert het in de openbare tekst niet.267 Het volledige rapport staat achter een aanmeldformulier. Dat formulier is niet ingevuld, dus de methode en de details zijn hier niet gecontroleerd.
- Hoeveel pagina's vragen een wachtwoord? Reuters meldt dat de meeste een inlogscherm hebben.2 Een securitybedrijf schrijft dat de meeste "login pages" zijn en dus nog geen open bedieningspanelen.38 Een telling per soort is niet openbaar. Het antwoord kan in het volledige rapport staan.
- Werkten de knoppen Start, Stop en Reset zonder inloggen? Dat is niet gemeld.1
- Welke fabrikanten en apparaten zijn het? Dat is niet openbaar. Help Net Security noemt voor één turbine een Siemens ET 200SP-besturing (een PLC) als voorbeeld. Dat staat in één bron en is hier niet bevestigd.40
- Welke parken en beheerders zijn het, en zijn de gaten dicht? Namen zijn niet openbaar. Over verbeteringen na de melding is niets gepubliceerd.18
- Hoeveel systemen zijn er nog meer? Het cijfer is een ondergrens. Veel systemen met dezelfde kenmerken zijn nog niet toegewezen aan een park.1
- Wat is de rol van het NCSC precies? Reuters noemt een NCSC-medewerker als presentator en andere vakmedia spreken van een gezamenlijk onderzoek.259 Er is geen eigen publicatie van het NCSC gevonden. De openbare Modat-tekst noemt de tweede auteur zonder werkgever.1
- Hoe reageren toezichthouders en landen? ENISA gaf volgens Reuters geen directe reactie en Duitsland, Italië en Spanje reageerden niet direct.2 Bij het opstellen van deze case zijn daarna geen reacties van WindEurope, het Duitse BSI of ENISA gevonden.
- Wat staat in het artikel van Wind Power Monthly? Dat artikel, waarmee HackAtlas het incident vond, kon niet worden geopend (toegang geweigerd). De feiten in deze case komen uit de bronnen in de bijlage.
- Is er een verband met de Poolse aanval? CERT Polska koppelt zijn aanval niet aan de systemen uit dit onderzoek. Of de Poolse aanvallers zulke open systemen gebruikten, is niet bekend.1015
9. Begrippen
Aanvaller: iemand die bewust probeert een systeem binnen te komen, te misbruiken of kapot te maken.
Assume breach: uitgaan van het slechtste. Je werkt en bewaakt alsof een aanvaller al binnen is.
Beheerpagina: een webpagina waarmee je een apparaat instelt of bedient, bijvoorbeeld een turbine.
CERT: een Computer Emergency Response Team. Dat is het meldpunt voor digitale incidenten van een land.
Firmware: de basissoftware in een apparaat. Is die beschadigd, dan start het apparaat vaak niet meer.
HMI: een computer met een scherm waarmee mensen een installatie volgen en bedienen.
IP-adres: het adres van een apparaat op internet. Met dat adres kun je het apparaat vinden.
Logs: een logboek waarin een systeem bijhoudt wat er gebeurt, zoals wie wanneer inlogt.
MFA: een tweede inlogstap, zoals een code op je telefoon. Een wachtwoord alleen is dan niet genoeg.
MITRE ATT&CK: een overzicht van technieken die aanvallers gebruiken. Het helpt om aanvallen op dezelfde manier te beschrijven.
Netbeheerder (DSO): het bedrijf dat het stroomnet beheert en de stroom van parken ontvangt. DSO staat voor distribution system operator.
NIS2: een Europese regel voor de digitale veiligheid van "essentiële" en "belangrijke" organisaties.40
Ondergrens: het minimum. Het echte aantal is minstens zo hoog, maar waarschijnlijk hoger.
OT: operationele technologie. Dat zijn de computers en apparaten die machines en installaties bedienen, zoals turbines.
PLC: een industriële computer die een machine of installatie aanstuurt.
RTU: een apparaat dat een installatie op afstand bewaakt en bedient. Het praat met de netbeheerder.
Sabotage: bewust iets kapotmaken of stilzetten.
Scan-database: een zoekmachine voor apparaten die op internet staan. Je ziet er welke apparaten online zijn en wat ze tonen.
Standaardaccount of standaardwachtwoord: een naam of wachtwoord die de fabrikant meegeeft en die iedereen kent. Verandert niemand dat, dan kan iedereen inloggen.
VPN: een beveiligde verbinding over internet naar een privénetwerk, zoals dat van een windpark.
Wiper: schadelijke software die gegevens of apparaten onherstelbaar kapotmaakt. Er is geen losgeld bij.
Versies
- v1 (2026-10-10): eerste versie.
Bijlage: bronnen en noten
-
Modat. (2026, 6 oktober). Modat research shows more than 8,500 exposed systems in Europe's wind and solar parks [Persbericht]. https://modat.io/blog/modat-research-exposed-systems-wind-and-solar/ ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
Van den Berg, S., & Sterling, T. (2026, 6 oktober). Thousands of European wind, solar power systems exposed online: Dutch researchers. Insurance Journal. https://www.insurancejournal.com/news/international/2026/10/06/888195.htm (Reuters-bericht, overgenomen door Insurance Journal. De spelling van de achternaam van de eerste auteur verschilt binnen het artikel.) ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
CERT Polska. (2026, 30 januari). Energy Sector Incident Report – 29 December [Rapport] (p. 5). NASK. https://cert.pl/uploads/docs/CERT_Polska_Energy_Sector_Incident_Report_2025.pdf ↩↩↩↩↩
-
Geen aanval gemeld. Gelezen zijn de bronnen over het onderzoek: Modat, Reuters, Windtech International, Energy Live News, Security magazine, Help Net Security, The Hague & Partners en commentaar van NCC Group (zie noot 1, 2, 59, 37, 6, 40, 5 en 38). Geen enkele meldt een aanval, inbraak of misbruik van de gevonden systemen. Ze beschrijven blootstelling en risico. Dat betekent niet dat er niets is gebeurd: zie hoofdstuk 8. ↩
-
The Hague & Partners. (2026, 6 oktober). How solar and wind farms can be turned on and off by anyone. https://thehague.com/newsroom/en/news/how-solar-and-wind-farms-can-be-turned-and-anyone ↩
-
Alger, J. (2026, 9 oktober). 8,500+ European wind, solar systems exposed. Security magazine. https://www.securitymagazine.com/articles/102635-8-500-european-wind-solar-systems-exposed ↩↩↩↩
-
Modat. (2026, 6 oktober). To see the wind and the sun: Thousands of exposed systems in Europe's wind farms and solar parks [Blog bij het onderzoeksrapport]. https://modat.io/blog/to-see-the-wind-and-the-sun/ (Het volledige rapport staat achter een aanmeldformulier en is niet gelezen.) ↩↩↩↩↩
-
Modat. (2026, 7 oktober). Wind and solar operators can ask whether their systems are in our findings. https://modat.io/blog/operators-can-ask-whether-their-systems-are-in-our-findings ↩↩↩↩↩↩
-
CERT Polska. (2026, 30 januari). Energy Sector Incident Report – 29 December [Rapport] (p. 4). NASK. https://cert.pl/uploads/docs/CERT_Polska_Energy_Sector_Incident_Report_2025.pdf (Publicatiedatum volgens https://cert.pl/en/posts/2026/01/incident-report-energy-sector-2025/.) ↩
-
CERT Polska. (2026, 30 januari). Energy Sector Incident Report – 29 December [Rapport] (p. 7). NASK. https://cert.pl/uploads/docs/CERT_Polska_Energy_Sector_Incident_Report_2025.pdf ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
CERT Polska. (2026, 30 januari). Energy Sector Incident Report – 29 December [Rapport] (p. 8). NASK. https://cert.pl/uploads/docs/CERT_Polska_Energy_Sector_Incident_Report_2025.pdf ↩↩↩↩↩↩↩
-
CERT Polska. (2026, 30 januari). Energy Sector Incident Report – 29 December [Rapport] (p. 9). NASK. https://cert.pl/uploads/docs/CERT_Polska_Energy_Sector_Incident_Report_2025.pdf ↩↩↩↩↩↩↩↩↩
-
CERT Polska. (2026, 30 januari). Energy Sector Incident Report – 29 December [Rapport] (p. 10). NASK. https://cert.pl/uploads/docs/CERT_Polska_Energy_Sector_Incident_Report_2025.pdf ↩↩↩↩↩↩↩↩
-
CERT Polska. (2026, 30 januari). Energy Sector Incident Report – 29 December [Rapport] (pp. 36 tot en met 37). NASK. https://cert.pl/uploads/docs/CERT_Polska_Energy_Sector_Incident_Report_2025.pdf ↩↩
-
Geen verband vastgesteld. CERT Polska beschrijft zijn aanval vóór het onderzoek van Modat en noemt de Europese blootstelling niet (zie noot 3 en 10). Reuters meldt alleen dat het onderzoek de Poolse aanval als voorbeeld noemt (zie noot 2). Dit is dus een vergelijking en geen bewezen verband. ↩↩
-
Willuhn, M. (2022, 1 maart). Satellite cyber attack paralyzes 11GW of German wind turbines. pv magazine. https://www.pv-magazine.com/2022/03/01/satellite-cyber-attack-paralyzes-11gw-of-german-wind-turbines/ (Het artikel noemt de oorzaak van de uitval op dat moment nog niet opgehelderd.) ↩
-
Greig, J. (2022, 29 april). German wind farm operator confirms cybersecurity incident. The Record by Recorded Future News. https://therecord.media/german-wind-farm-operator-confirms-cybersecurity-incident-after-ransomware-group ↩↩
-
Hoge Vertegenwoordiger van de Europese Unie. (2022, 10 mei). Russian cyber operations against Ukraine: Declaration by the High Representative on behalf of the European Union. Europese Dienst voor extern optreden. https://www.eeas.europa.eu/delegations/ukraine/russian-cyber-operations-against-ukraine-declaration-high-representative-behalf_en ↩
-
Stap 1 is ✅ omdat het de kern van het gepubliceerde onderzoek is: een meting door Modat, waaraan volgens Reuters een medewerker van het NCSC meewerkte (zie noot 1 en 2). Het is wel de eigen meting van de onderzoekers. Ze is niet onafhankelijk herhaald en de details staan in een rapport dat niet is gelezen (zie noot 7). ↩
-
Afgeleid (stap 2). Redenering: de onderzoekers vonden de systemen door internetbrede scandata te analyseren (zie noot 1). Modat schrijft dat AI het in kaart brengen van dit aanvalsoppervlak in uren mogelijk maakt, voor verdedigers en aanvallers (zie noot 7). De oprichter van Modat zegt dat een aanvaller hetzelfde in dezelfde tijd kan (zie noot 1). Dat een aanvaller dit ook doet, is niet gemeld. De techniek T1596.005 beschrijft het zoeken in zulke scan-databases (zie noot 21). ↩↩↩
-
MITRE. (z.d.). Search Open Technical Databases: Scan Databases (T1596.005). MITRE ATT&CK. https://attack.mitre.org/techniques/T1596/005/ ↩↩
-
Afgeleid (stap 3). Redenering: de meeste gevonden systemen zijn beheerpagina's met een inlogscherm (zie noot 2). Om daarop in te loggen is een account nodig. Hoe een aanvaller daaraan komt, is bij het onderzoek niet gemeld. Eén inlogpagina toont de standaardnaam "root" (zie noot 1). In Polen werkten aanvallers met standaardaccounts en een VPN zonder tweede inlogstap (zie noot 10 en 11). Voor T1133 is gekozen omdat het gaat om een toegang op afstand die vanaf internet bereikbaar is (zie noot 23). T1190 (een zwakke plek in een publieke toepassing misbruiken) past minder, omdat geen softwarefout is gemeld. Als een aanvaller een standaardaccount gebruikt, hoort daar T1078.001 bij (zie noot 34). ↩↩
-
MITRE. (z.d.). External Remote Services (T1133). MITRE ATT&CK. https://attack.mitre.org/techniques/T1133/ ↩↩↩
-
Gemeld (stap 4). De knoppen Start, Stop en Reset bij één turbine staan in de tekst van Modat (zie noot 1). De schatting van ongeveer 181 locaties met mogelijk volledige besturing komt uit Reuters en uit Security magazine en niet uit de openbare tekst van Modat (zie noot 2 en 6). Daarom 🔎. Of een buitenstaander de knoppen kon gebruiken zonder in te loggen, is niet gemeld. T1529 is gekozen omdat het gaat om het uitzetten of herstarten van een apparaat (zie noot 25). CERT Polska gebruikt dezelfde techniek voor apparaten die door een wiper werden uitgezet (zie noot 45). Een deskundige in Security magazine waarschuwt dat een aanvaller ook instellingen kan veranderen en zo overbelasting of blijvende schade kan veroorzaken. Dat is zijn mening en geen bevinding van het onderzoek. ↩↩
-
MITRE. (z.d.). System Shutdown/Reboot (T1529). MITRE ATT&CK. https://attack.mitre.org/techniques/T1529/ ↩↩
-
CERT Polska. (2026, 30 januari). Energy Sector Incident Report – 29 December [Rapport] (pp. 8 tot en met 9). NASK. https://cert.pl/uploads/docs/CERT_Polska_Energy_Sector_Incident_Report_2025.pdf ↩↩↩↩↩↩↩
-
Afgeleid (stap 5). Redenering: in Polen maakten aanvallers apparatuur van wind- en zonneparken onbruikbaar met beschadigde firmware, gewiste bestanden en een wiper (zie noot 26, 12 en 13). Het onderzoek van Modat laat zien dat bij sommige systemen één scherm meerdere turbines of een heel park bedient (zie noot 1). Als een aanvaller zo'n scherm bereikt, is zwaardere schade denkbaar. Dat die schade met de nu gevonden pagina's mogelijk is, is niet aangetoond. Welke functies op die pagina's bereikbaar zijn, is niet gemeld. ↩↩
-
MITRE. (z.d.). Firmware Corruption (T1495). MITRE ATT&CK. https://attack.mitre.org/techniques/T1495/ ↩↩↩
-
MITRE. (z.d.). Data Destruction (T1485). MITRE ATT&CK. https://attack.mitre.org/techniques/T1485/ ↩↩↩
-
Onbekend (stap 6). In de gelezen bronnen staat niet dat een van de gevonden systemen is misbruikt. Dat is ook niet te controleren: de namen van parken, beheerders en IP-adressen zijn niet openbaar (zie noot 1). ↩↩
-
MITRE. (z.d.). Network Service Discovery (T1046). MITRE ATT&CK. https://attack.mitre.org/techniques/T1046/ ↩↩
-
CERT Polska. (2026, 30 januari). Energy Sector Incident Report – 29 December [Rapport] (p. 11). NASK. https://cert.pl/uploads/docs/CERT_Polska_Energy_Sector_Incident_Report_2025.pdf ↩↩↩↩↩
-
MITRE. (z.d.). Remote Services: Remote Desktop Protocol (T1021.001). MITRE ATT&CK. https://attack.mitre.org/techniques/T1021/001/ ↩↩
-
MITRE. (z.d.). Valid Accounts: Default Accounts (T1078.001). MITRE ATT&CK. https://attack.mitre.org/techniques/T1078/001/ ↩↩
-
MITRE. (z.d.). Inhibit System Recovery (T1490). MITRE ATT&CK. https://attack.mitre.org/techniques/T1490/ ↩↩
-
CERT Polska. (2026, 30 januari). Energy Sector Incident Report – 29 December [Rapport] (p. 6). NASK. https://cert.pl/uploads/docs/CERT_Polska_Energy_Sector_Incident_Report_2025.pdf ↩
-
Morley, S. (2026, 8 oktober). Thousands of renewable control panels left vulnerable to cyber attacks. Energy Live News. https://www.energylivenews.com/2026/10/08/thousands-of-renewable-control-panels-left-vulnerable-to-cyber-attacks/ ↩
-
Dankaart-Chang, F. (2026, 8 oktober). Research reveals thousands of vulnerable systems at wind and solar farms [Commentaar]. NCC Group. https://www.nccgroup.com/newsroom/thousands-of-wind-and-solar-systems-exposed-to-cyber-risk/ (Commentaar van een securitybedrijf, geen onderdeel van het onderzoek.) ↩↩↩↩↩↩↩↩↩↩
-
Afgeleid. Redenering: zowel de onderzoekers als NCC Group adviseren om alle toegang in kaart te brengen, inclusief toegang van leveranciers, installateurs en onderhoudspartijen (zie noot 1 en 38). Een advies is geen bewijs dat die toegang hier de oorzaak is. Voor de gevonden systemen is de oorzaak van de blootstelling niet gemeld. ↩
-
Zorz, M. (2026, 9 oktober). Thousands of wind and solar park systems sit exposed on the internet across Europe. Help Net Security. https://www.helpnetsecurity.com/2026/10/09/eu-renewable-energy-cybersecurity/ (De opmerking over NIS2 is toelichting van de journalist, niet van de onderzoekers.) ↩↩↩
-
MITRE. (z.d.). Updates. MITRE ATT&CK. https://attack.mitre.org/resources/updates/ (Op 10 oktober 2026 staat v19 als huidige versie, met data v19.2.) ↩
-
MITRE. (z.d.). Disable or Modify Tools (T1685). MITRE ATT&CK. https://attack.mitre.org/techniques/T1685/ (De oude pagina van T1562 verwijst hiernaartoe.) ↩
-
MITRE. (z.d.). Disable or Modify System Firewall: Network Device Firewall (T1686.002). MITRE ATT&CK. https://attack.mitre.org/techniques/T1686/002/ (De oude pagina van T1562.013 verwijst hiernaartoe.) ↩
-
MITRE. (z.d.). Disable or Modify System Firewall (T1686). MITRE ATT&CK. https://attack.mitre.org/techniques/T1686/ ↩
-
CERT Polska. (2026, 30 januari). Energy Sector Incident Report – 29 December [Rapport] (pp. 40 tot en met 44). NASK. https://cert.pl/uploads/docs/CERT_Polska_Energy_Sector_Incident_Report_2025.pdf ↩↩
-
MITRE. (z.d.). Reconnaissance (TA0043). MITRE ATT&CK. https://attack.mitre.org/tactics/TA0043/ ↩
-
MITRE. (z.d.). Initial Access (TA0001). MITRE ATT&CK. https://attack.mitre.org/tactics/TA0001/ ↩
-
MITRE. (z.d.). Lateral Movement (TA0008). MITRE ATT&CK. https://attack.mitre.org/tactics/TA0008/ ↩
-
MITRE. (z.d.). Discovery (TA0007). MITRE ATT&CK. https://attack.mitre.org/tactics/TA0007/ ↩
-
MITRE. (z.d.). Impact (TA0040). MITRE ATT&CK. https://attack.mitre.org/tactics/TA0040/ ↩
-
MITRE. (z.d.). Device Restart/Shutdown (T0816) [ATT&CK for ICS]. MITRE ATT&CK. https://attack.mitre.org/techniques/T0816/ ↩
-
MITRE. (z.d.). Manipulation of Control (T0831) [ATT&CK for ICS]. MITRE ATT&CK. https://attack.mitre.org/techniques/T0831/ ↩
-
MITRE. (z.d.). Modify Firmware: System Firmware (T1693.001) [ATT&CK for ICS]. MITRE ATT&CK. https://attack.mitre.org/techniques/T1693/001/ (De oude pagina van T0857 verwijst hiernaartoe.) ↩
-
MITRE. (z.d.). Insecure Credentials: Default Credentials (T1694.001) [ATT&CK for ICS]. MITRE ATT&CK. https://attack.mitre.org/techniques/T1694/001/ (De oude pagina van T0812 verwijst hiernaartoe.) ↩
-
MITRE. (z.d.). Impacket (S0357). MITRE ATT&CK. https://attack.mitre.org/software/S0357/ ↩
-
CERT Polska. (2026, 30 januari). Energy Sector Incident Report – 29 December [Rapport] (p. 27). NASK. https://cert.pl/uploads/docs/CERT_Polska_Energy_Sector_Incident_Report_2025.pdf ↩
-
CERT Polska. (2026, 30 januari). Energy Sector Incident Report – 29 December [Rapport] (p. 32). NASK. https://cert.pl/uploads/docs/CERT_Polska_Energy_Sector_Incident_Report_2025.pdf ↩
-
CERT Polska. (2026, 30 januari). Energy Sector Incident Report – 29 December [Rapport] (pp. 38 tot en met 39). NASK. https://cert.pl/uploads/docs/CERT_Polska_Energy_Sector_Incident_Report_2025.pdf ↩↩
-
Windtech International. (2026, 7 oktober). Internet-facing systems exposed at European wind and solar sites. https://windtech-international.com/industry-news/internet-facing-systems-exposed-at-european-wind-and-solar-sites ↩