 HackAtlas
In het kort. Hackers drongen in juni 2025 of eerder het netwerk van het Openbaar Ministerie (OM) binnen en hadden daar een kleine maand of langer toegang.12 Ze kwamen binnen via een fout in Citrix NetScaler, het systeem waarmee medewerkers van buiten inloggen, en voor die fout bestond toen nog geen oplossing.31 Het NCSC, het nationale cybercentrum, waarschuwde het OM op 16 juli 2025, waarna het OM zich van internet losmaakte en wekenlang offline was.34
Aanvalspad deels bekend: ✅ 5 bevestigd · 🔎 1 gemeld · 🧠 2 afgeleid · ❓ 1 onbekend
1. In één oogopslag
| Organisatie | Openbaar Ministerie (OM), de organisatie die in Nederland strafzaken vervolgt. Overheid, Nederland. |
| Wanneer | Begin: uiterlijk 19 juni 2025, misschien al in mei.1 Ontdekt: 16 juli 2025, door het NCSC.3 Bekendgemaakt: 17 juli 2025, in een brief aan de Tweede Kamer.5 |
| Dader | Onbekend. De commissie die het incident onderzocht, noemt een partij die verbonden is aan een staat. Een naam is niet bevestigd.67 |
| Soort aanval | Inbraak via een lek in een toegangspoort van het netwerk. Het doel is niet bekend. Dat er gegevens zijn gestolen, is niet aangetoond.17 |
| Eerste toegang | Een fout in Citrix NetScaler waarvoor nog geen oplossing bestond. Zo'n fout heet een zero-day.31 |
| Gevolgen | Het OM koppelde zich los van internet en was wekenlang offline.34 Mail aan het OM van 17 juli tot 7 augustus 2025 kwam niet aan.4 Eind 2025 lagen nog ongeveer 9.000 lichtere strafzaken te wachten.8 Gestolen gegevens zijn niet aangetoond, maar de logs zijn te beperkt om dat uit te sluiten.16 De hoog beveiligde omgeving voor gevoelige dossiers (HBO) lijkt niet geraakt.6 Er komt een onafhankelijke reviewboard, en het OM krijgt jaarlijks 50 miljoen euro extra.7 |
2. Wat er gebeurde
Het systeem. Het OM gebruikt Citrix NetScaler. Medewerkers loggen daarmee in vanuit huis.2 Het systeem werkt als poort tussen internet en het interne netwerk.9 Een fout in zo'n poort is dus gevaarlijk. Aanvallers zoeken er vaak naar.10
Vanaf begin mei 2025. Een onbekende aanvaller misbruikt een fout in NetScaler. Er bestaat nog geen oplossing voor de fout. Dit heet een zero-day. Het NCSC schrijft later dat dit minstens sinds begin mei 2025 gebeurde.1112
19 en 20 juni. Uiterlijk op 19 juni staat er een achterdeur op de NetScaler van het OM. Dat kan ook eerder zijn, misschien al in mei.1 Op 20 juni lukt het een aanvaller om in te loggen op de mailserver van het OM, met een gewoon gebruikersaccount.1 Daarna kijken de aanvallers rond in het interne netwerk. Ze proberen door te dringen tot de domeincontroller en tot de mailserver.6 De domeincontroller is het systeem dat bepaalt wie waar in mag. De aanvallers testen ook gegevens die ze hadden onderschept. Ze bekijken de gegevens van één gebruiker.6
Het lijkt erop dat de aanvallers niet verder kwamen in het kantoornetwerk van het OM.6 De commissie denkt dat ze hun aandacht misschien moesten verdelen over andere slachtoffers.2 Zeker weten kan niemand het. Op het kantoornetwerk was te weinig logging om alles te kunnen nagaan.6
25 juni. Citrix maakt de fout bekend en brengt een update uit.9 Een update haalt een achterdeur die al staat niet weg.112 De Amerikaanse overheidsdienst CISA zet de fout op 30 juni op de lijst van fouten die actief worden misbruikt.13
16 juli. Het NCSC ziet na een scan iets verdachts en waarschuwt het OM.314 Het OM zag het zelf niet. Er was geen werkende bewaking op het kantoornetwerk.1 Volgens de rechter had het OM eerdere updates wel op tijd geïnstalleerd.14
17 juli. Bij nader onderzoek vindt het OM de achterdeur, een zogeheten web shell.3 Rond 20.00 uur besluit het College van procureurs-generaal om alle systemen los te koppelen van internet.14 De minister van Justitie en Veiligheid informeert die dag de Tweede Kamer.5
18 juli tot 7 augustus. Er loopt een forensisch onderzoek. Dat is onderzoek naar wat er precies is gebeurd.1 Het bedrijf Deloitte levert op 7 augustus zijn rapport af. Het rapport is niet openbaar.2 Medewerkers kunnen in deze weken alleen op kantoor inloggen en zijn niet bereikbaar per mail.1 Mail die tussen 17 juli en 7 augustus naar het OM gaat, komt niet aan.4
23 en 24 juli. Het AD meldt dat er sterke aanwijzingen zijn voor Rusland. Dat komt van anonieme bronnen. Het OM noemt geen land en geen groep.157
4 augustus. Het OM begint het herstel stap voor stap. E-mail met de buitenwereld komt als eerste terug.1617 Op 7 augustus is het OM weer bereikbaar per mail.4
Half augustus. Het NCSC meldt dat meer belangrijke organisaties in Nederland zijn geraakt door dezelfde fout. Het NCSC denkt aan een geavanceerde aanvaller, of aan meer dan één. De aanvallers hebben sporen gewist. Alleen updaten is daarom niet genoeg.121113
Na afloop. Op 23 september 2026 oordeelt een kantonrechter dat het OM door de hack in overmacht verkeerde van 18 juli tot en met 10 september 2025. Dat zijn 55 dagen.14 Op 8 oktober 2026 verschijnt het rapport van de onderzoekscommissie. De commissie ziet dat de beveiliging al jaren niet op orde was.218 Het OM krijgt een onafhankelijke reviewboard en jaarlijks 50 miljoen euro extra.7 De commissie noemt geen naam van een dader. Volgens bronnen van Nieuwsuur zag Deloitte kenmerken van een Chinese staatsactor. Dat is niet bevestigd.2
3. Het aanvalspad
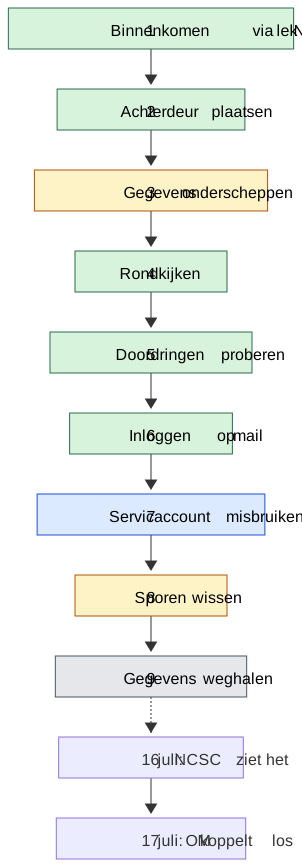
De volgorde in het schema is logisch, maar niet altijd bewezen in de tijd. Bij elke stap staat hoe zeker we zijn. De bronnen noemen niet voor elke stap een techniek. Daar staat dan "Techniek niet gemeld".
| # | Fase (ATT&CK-tactiek) | Wat de aanvallers deden | Techniek | Zekerheid |
|---|---|---|---|---|
| 1 | Initial Access | De aanvallers misbruiken een fout in Citrix NetScaler (CVE-2025-6543). Er bestaat dan nog geen oplossing.3114 | T1190 Exploit Public-Facing Application | ✅ |
| 2 | Persistence | Ze zetten een achterdeur (web shell) op de NetScaler van het OM, uiterlijk op 19 juni 2025.13 | T1505.003 Web Shell | ✅ |
| 3 | Credential Access | Ze onderscheppen gegevens. Het gaat waarschijnlijk om inloggegevens.19 | Techniek niet gemeld | 🧠 |
| 4 | Discovery | Ze kijken rond in het interne netwerk.6 | Techniek niet gemeld | ✅ |
| 5 | Lateral Movement | Ze proberen door te dringen tot de domeincontroller en de mailserver.6 | Techniek niet gemeld | ✅ |
| 6 | Stealth | Op 20 juni loggen ze in op de mailserver met een gewoon gebruikersaccount en testen ze onderschepte gegevens.1620 | T1078 Valid Accounts | ✅ |
| 7 | Privilege Escalation | Een onderzoeker meldt dat de aanvallers bij deze campagne een servicaccount voor de koppeling met Active Directory misbruikten. Voor het OM is dat niet bevestigd.2122 | T1078.002 Domain Accounts | 🔎 |
| 8 | Stealth | Ze wissen mogelijk sporen op het apparaat.23 | T1070 Indicator Removal | 🧠 |
| 9 | Exfiltration | Of er gegevens zijn gestolen, is niet bekend. Er is geen bewijs gevonden. Er is ook te weinig logging om het uit te sluiten.16 | Techniek onbekend | ❓ |
Zekerheid: ✅ bevestigd door de organisatie, een overheid, de rechter of een onafhankelijk onderzoek · 🔎 gemeld door betrouwbare media of onderzoekers · 🧠 afgeleid, met de redenering in de noot · ❓ onbekend
4. Waarom het lukte
- Er bestond nog geen oplossing. Het was een zero-day. Het College van het OM zegt dat de inbraak niet te voorkomen was.7 De rechter ziet dat ook zo. Het OM had eerdere updates op tijd gedaan.14
- De poort staat aan de rand van het netwerk. NetScaler moet van buiten bereikbaar zijn. Het NCSC schrijft dat de kwetsbare instellingen (Gateway of AAA) vaak standaard zijn.9 Ook andere belangrijke organisaties in Nederland werden door deze fout getroffen.12
- Niemand keek mee op het kantoornetwerk. Het OM gebruikte tot eind 2023 een bewakingsprogramma (ArcSight) van het ministerie. De licentie stopte in november 2023. Geld voor nieuwe bewaking kwam pas in het najaar van 2024. Bij de inbraak stond de software er wel, maar de logging was nog niet aangesloten. Het beveiligingscentrum (SOC) kon het kantoornetwerk dus niet zien.18 De commissie vindt dat Citrix de hoogste prioriteit had moeten krijgen en voortdurend bewaakt had moeten worden.2 Het College zegt zelf dat de bewaking eerder op orde had moeten zijn.7
- Beveiliging was geen topprioriteit. De bestuurders wisten dat de informatiebeveiliging achterbleef. De aandacht ging vooral naar prestaties en nieuwe functies. De beveiligingsverantwoordelijke (CISO) had tot kort voor de inbraak geen vaste lijn naar de top. Het OM voldeed nog niet aan alle normen van de BIO, de beveiligingsstandaard voor de overheid. De commissie spreekt van een cultuur van "brandjes blussen".2425
- Een update haalt een achterdeur niet weg. Wie alleen de update installeert, laat een aanvaller die er al zit gewoon zitten. De aanvallers wisten bovendien sporen, wat het zoeken moeilijker maakt.112
5. Wat het had kunnen stoppen
Een update was geen optie, want er bestond nog geen. De maatregelen hieronder maken de aanval vooral eerder zichtbaar of kleiner. Het zijn voorstellen op basis van de bronnen. Ze zijn niet getest op het OM.
| Stap | Maatregel | Moeite | Effect |
|---|---|---|---|
| 1 | Na de update van 25 juni meteen ook zoeken naar sporen van misbruik, niet alleen updaten.12 | laag | De achterdeur was mogelijk gevonden, weken eerder dan 16 juli. |
| 2 | Logs van de NetScaler zelf bewaken en controleren op onbekende bestanden. Het NCSC noemt ongebruikelijke .php-bestanden in de NetScaler-mappen.12 | middel | De achterdeur was mogelijk eerder gevonden. |
| 3 tot 5 | Logging en alarmen op het kantoornetwerk (ORG) aansluiten op het SOC.18 | hoog | Rondkijken en doordringen proberen konden opvallen. Er is ook meer zekerheid over wat er is weggehaald. |
| 6 | Alarm bij een inlog op de mailserver die via de NetScaler komt en niet past bij de gebruiker. | middel | De inlog van 20 juni had mogelijk een signaal gegeven. |
| 7 | Servicaccounts minimale rechten geven en wachtwoorden direct wijzigen bij een verdacht apparaat.21 | laag | Doorgroeien naar de domeincontroller wordt moeilijker. |
| 8 | Logs buiten het apparaat bewaren, zodat aanvallers ze niet kunnen wissen. | middel | Sporen blijven bestaan voor het onderzoek. |
| 9 | De hoog beveiligde omgeving (HBO) gescheiden houden van het kantoornetwerk. Dit gebeurde in het herstel (Plateau 0, de eerste herstelfase).6 | hoog | Gevoelige dossiers lopen minder risico. |
| Na ontdekking | Een plan voor werken zonder ICT en een gedeeld continuïteitsplan met ketenpartners.26 | middel | De achterstand had kleiner kunnen blijven. |
6. Lessen
Voor bestuur en management - ☐ Weet u welke systemen vanaf internet bereikbaar zijn en wie ze bewaakt? - ☐ Is het geld voor bewaking vastgelegd, ook als een licentie of contract stopt?18 - ☐ Heeft de CISO een directe lijn naar de top?24 - ☐ Is er een plan voor weken zonder ICT, ook samen met de ketenpartners?26 - ☐ Vraag aan de IT-afdeling: wat doen we als er geen oplossing bestaat?
Voor IT en security - ☐ Sluit de logs van alle toegangspoorten aan op het SOC. Dat geldt ook voor NetScaler.18 - ☐ Update en zoek daarna naar sporen. Updaten is niet genoeg.12 - ☐ Beëindig actieve sessies. Wijzig wachtwoorden van gebruikers en servicaccounts. Controleer nieuwe accounts met hoge rechten.12 - ☐ Controleer de NetScaler-mappen op ongebruikelijke .php-bestanden.12 - ☐ Bewaar logs op een andere plek dan het apparaat zelf. - ☐ Test of u de gevoeligste omgeving snel kunt loskoppelen van de rest.6
Voor iedere medewerker - ☐ Meld iets vreemds bij het inloggen of in uw mail meteen bij de servicedesk. - ☐ Weet hoe u uw werk doet als de systemen weken uitvallen.26 - ☐ Stuur belangrijke mail opnieuw als die in een storingsperiode kan zijn kwijtgeraakt.4
7. Voor securityprofessionals
Technieken (MITRE ATT&CK)
Gebruikte versie: ATT&CK Enterprise v19.2.27 In v19 is Defense Evasion opgesplitst in Stealth (TA0005) en Defense Impairment (TA0112). T1562 is vervangen door T1685. In de gelezen bronnen staat geen aanwijzing voor Defense Impairment of T1685 bij dit incident.
De commissie beschrijft het incident "in termen van het MITRE ATT&CK framework", maar noemt alleen tactieken: initial access, persistence, discovery en lateral movement.6 De technieken hieronder zijn daarom deels afgeleid van die beschrijving. De Deloitte-rapportage is niet openbaar.2
| Tactiek | Techniek | Zekerheid | Toelichting |
|---|---|---|---|
| Initial Access (TA0001) | T1190 Exploit Public-Facing Application28 | ✅ | Zero-day CVE-2025-6543 in NetScaler.3 Hoe de aanval werkt, meldt één onderzoeker: een vervalst clientcertificaat naar het inlog-endpoint overschrijft geheugen en geeft code-uitvoering (🔎).21 |
| Persistence (TA0003) | T1505.003 Web Shell29 | ✅ | Backdoor op de NetScaler uiterlijk 19 juni, web shell gevonden op 17 juli.13 Bij andere slachtoffers zijn PHP- en .xhtml-bestanden met wisselende namen gezien (🔎).21 |
| Credential Access (TA0006)30 | Techniek niet gemeld | 🧠 | Zie de redenering bij stap 3.19 |
| Discovery (TA0007)31 | Techniek niet gemeld | ✅ (tactiek) | De commissie noemt "discovery" van het interne netwerk, zonder techniek.6 |
| Lateral Movement (TA0008)32 | Techniek niet gemeld | ✅ (tactiek) | Pogingen richting de domeincontroller en Exchange.6 Verkeer tussen NetScaler, domeincontroller en Exchange is door de forensische onderzoekers gereconstrueerd.1 |
| Stealth (TA0005) | T1078 Valid Accounts33 | ✅ | Succesvolle inlog met een gebruikersaccount op 20 juni.1 Het soort account (domein of lokaal) is niet gemeld, dus alleen de hoofdtechniek.20 |
| Privilege Escalation (TA0004) | T1078.002 Domain Accounts34 | 🔎 | Misbruik van een LDAP-servicaccount voor beweging naar Active Directory, gemeld voor de campagne en niet voor het OM.2122 |
| Stealth (TA0005) | T1070 Indicator Removal35 | 🧠 | Het NCSC meldt dat sporen zijn gewist bij getroffen organisaties. Bij het OM is dat niet bevestigd.23 |
| Exfiltration (TA0010)36 | Techniek onbekend | ❓ | Geen bewijs voor datadiefstal in de logs. Door beperkte logging kan het niet worden uitgesloten.16 |
Software en malware. De web shell heeft geen bekende naam in de openbare bronnen. Er is daarom geen ATT&CK-pagina voor gekoppeld.
Kwetsbaarheden
| CVE | Product | Ernst (CVSS) | Actief misbruikt (CISA KEV) | Patch beschikbaar sinds | Misbruik vanaf |
|---|---|---|---|---|---|
| CVE-2025-6543 | NetScaler ADC en NetScaler Gateway. Opgelost in 14.1-47.46, 13.1-59.19 en, voor 13.1-FIPS en NDcPP, 13.1-37.236139 | 9,2 (CVSS v4, volgens het NCSC)9 | Ja, toegevoegd op 30 juni 202513 | 25 juni 20259 | Minstens begin mei 2025 (zero-day)11 |
De kwetsbaarheid is een geheugenfout. Citrix noemde het publiek een "memory overflow" met denial of service als gevolg. Volgens één onderzoeker leidt het in de praktijk tot uitvoering van code op het apparaat.21 De kwetsbare instellingen zijn NetScaler als Gateway (VPN, ICA Proxy, CVPN, RDP Proxy) of als AAA-server. Dat is vaak de standaardinstelling.9
Dezelfde onderzoeker meldt dat dezelfde dader ook CVE-2025-5777 ("CitrixBleed 2") als zero-day gebruikte. Dat is één bron en niet bevestigd voor het OM. Daarom staat het niet in de tabel en niet in de metadata.21
Sporen van de aanvallers
De commissie en het OM hebben in de gelezen bronnen geen technische sporen (IP-adressen, bestandsnamen, hashes) openbaar gemaakt. Daarom is niets bevestigd voor het OM zelf.
Een onderzoeker publiceerde zes IP-adressen die hij koppelt aan de campagne (🔎, niet gekoppeld aan het OM, niet volledig).21 Hier onklikbaar gemaakt:
- 91.107.190[.]236
- 88.119.169[.]150
- 38.60.245[.]99
- 101.99.91[.]107
- 84.55.67[.]133
- 194.36.37[.]5
Web shells: PHP- en .xhtml-bestanden, met namen die per slachtoffer verschillen (🔎).21 Het NCSC raadt aan te zoeken naar ongebruikelijke .php-bestanden in de NetScaler-mappen.12
Detectie en respons
Detectie. - Zoek in de NetScaler-logs naar grote POST-verzoeken naar het inlog-endpoint, korte reeksen van veel verzoeken en foutcode 1245184 (ongeldig clientcertificaat). Dit is gemeld door één onderzoeker (🔎).21 - Controleer de NetScaler-mappen op ongebruikelijke .php-bestanden. Controleer ook op nieuwe accounts met verhoogde rechten.12 - Het NCSC publiceert controlescripts voor NetScaler op GitHub. Het is een algemeen script voor Citrix-lekken en niet alleen voor CVE-2025-6543.37 - Let op verkeer van de NetScaler naar de domeincontroller en naar Exchange. Het forensisch onderzoek bij het OM reconstrueerde precies dat verkeer.1 - Let op inlogs met servicaccounts vanaf onverwachte bronnen. Dit is een voorstel op basis van het gemelde patroon (🔎).21
Respons. - Het NCSC adviseert: actieve sessies beëindigen, wachtwoorden wijzigen, controleren op nieuwe privileged accounts. Een update alleen is niet genoeg.12 - De onderzoeker adviseert: apparaat offline halen, een image maken voor forensisch onderzoek, LDAP-servicegegevens wijzigen en een nieuw apparaat met nieuwe gegevens neerzetten (🔎).21 - Het OM koppelde op 17 juli alles los van internet.3 Het herstel ("Plateau 0") bestond uit een nieuwe NetScaler-omgeving, EDR op het kantoornetwerk vóór thuiswerk, het loskoppelen van de HBO-omgeving van het kantoornetwerk en het opnieuw instellen van Active Directory-wachtwoorden.6
8. Wat we niet weten
- Hoe kwamen de aanvallers aan het gebruikersaccount van 20 juni? Dit is niet gemeld. Het Deloitte-rapport zou het antwoord kunnen geven, maar is niet openbaar.26
- Welke gegevens zijn onderschept? De commissie noemt "onderschepte gegevens" zonder uitleg. Het Deloitte-rapport zou dat kunnen verduidelijken.6
- Zijn er gegevens gestolen? Het OM ziet geen reden om aan te nemen dat er gegevens zijn meegenomen. De commissie kan het door beperkte logging niet uitsluiten. Een antwoord ligt alleen in logs die er niet zijn.716
- Wie is de dader? Het OM spreekt van aanwijzingen voor een partij verbonden aan een staat.7 Het AD noemde in juli 2025 Rusland, op basis van anonieme bronnen.15 Bronnen van Nieuwsuur melden in oktober 2026 dat Deloitte kenmerken van een Chinese staatsactor zag. Andere onderzoekers koppelen Volt Typhoon aan hacks via dezelfde fout.2 Geen naam is officieel bevestigd. Het Deloitte-rapport en de inlichtingendiensten kunnen het antwoord hebben.
- Zijn er bij het OM sporen gewist? Het NCSC meldt dit voor getroffen organisaties in het algemeen. De commissie meldt het niet voor het OM.126
- Welke exacte aanvalstechniek gebruikte de dader bij het OM? De commissie noemt alleen tactieken. De details staan mogelijk in het Deloitte-rapport.6
- Hoe lang was de dader binnen? Eerste toegang is uiterlijk 19 juni, mogelijk mei. Het precieze begin is niet bekend.1
- Gebruikte de dader ook CitrixBleed 2 tegen het OM? Dit staat alleen in één bron over de campagne.21
- Wat stond in het zwartgemaakte deel van het commissierapport? Dat deel gaat over de vraag of het OM nu goed beveiligd is.2
- Wat is de uitkomst van het strafrechtelijk onderzoek? Het Landelijk Parket leidde dat onderzoek. De uitkomst is in de gelezen bronnen niet te vinden.4
9. Begrippen
Achterdeur: een verborgen toegang. Met een achterdeur kan een aanvaller later opnieuw binnenkomen, ook als het lek is gerepareerd.
Active Directory (AD): het systeem dat bijhoudt welke gebruikers en computers bij een organisatie horen en wat ze mogen.
BIO: de Baseline Informatiebeveiliging Overheid. Dit is de beveiligingsstandaard voor de Nederlandse overheid.24
CISA KEV: een lijst van de Amerikaanse overheidsdienst CISA met fouten die al worden misbruikt. KEV staat voor Known Exploited Vulnerabilities.
CISO: de persoon die in een organisatie verantwoordelijk is voor informatiebeveiliging.
CVE: een uniek nummer voor een bekende beveiligingsfout, bijvoorbeeld CVE-2025-6543.
Domeincontroller: een server die bepaalt wie mag inloggen en wat die persoon mag doen.
EDR: beveiligingssoftware op een computer die verdacht gedrag ziet en daar alarm over slaat.
Exchange: de mailserver van Microsoft.
Forensisch onderzoek: onderzoek naar wat er is gebeurd, aan de hand van sporen op computers.
Gateway en AAA: twee manieren waarop NetScaler kan worden ingesteld. Als Gateway is het de toegangspoort voor medewerkers. Als AAA-server controleert het wie mag inloggen.9
HBO: de Hoog Beveiligde Omgeving van het OM, voor de meest gevoelige dossiers.18
Lateral movement: zijwaartse beweging. De aanvaller gaat van het ene systeem naar het andere in het netwerk.
Logging: het bijhouden van wat er op een systeem gebeurt, zoals wie wanneer inlogt.
MITRE ATT&CK: een overzicht van technieken die aanvallers gebruiken. Het helpt om aanvallen op dezelfde manier te beschrijven.
Monitoring: het continu in de gaten houden van systemen om verdachte dingen te zien.
NCSC: het Nationaal Cyber Security Centrum. Het adviseert en waarschuwt organisaties in Nederland over digitale dreigingen.
NetScaler: een product van Citrix dat als poort werkt tussen internet en een intern netwerk. Medewerkers loggen er mee in om van buiten te werken.9
ORG: het kantoornetwerk van het OM, het netwerk voor gewone kantoorautomatisering.18
Reviewboard: een groep externe deskundigen die meekijkt of de verbeteringen echt worden uitgevoerd.7
Servicaccount: een account voor een programma of systeem, niet voor een persoon.
SOC: een Security Operations Center. Dit is het team dat meekijkt naar verdachte activiteit.
Statelijke actor: een aanvaller die werkt voor of namens een staat.
Web shell: een klein programma op een server waarmee een aanvaller op afstand opdrachten kan geven.
Zero-day: een fout in software waarvoor de maker nog geen oplossing heeft, terwijl aanvallers de fout al misbruiken.
Versies
- v1 (2026-10-10): eerste versie.
Bijlage: bronnen en noten
-
Commissie evaluatie ICT-inbreuk OM. (2026, 8 oktober). Van 'brand meester' naar 'brandveilig': Onderzoek naar de ICT-inbreuk bij het Openbaar Ministerie [Rapport] (p. 10). Openbaar Ministerie. https://www.om.nl/site/binaries/site-content/collections/documents/2026/10/05/rapport-commissie-smit/rapport-commissie-ict-inbreuk-openbaar-ministerie-tbv-tk.pdf ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
Van de Klundert, M. (2026, 8 oktober). Openbaar Ministerie was al jaren niet goed beveiligd tegen hackers. NOS Nieuwsuur. https://nos.nl/nieuwsuur/artikel/2634118-openbaar-ministerie-was-al-jaren-niet-goed-beveiligd-tegen-hackers ↩↩↩↩↩↩↩↩↩↩↩
-
Commissie evaluatie ICT-inbreuk OM. (2026, 8 oktober). Van 'brand meester' naar 'brandveilig': Onderzoek naar de ICT-inbreuk bij het Openbaar Ministerie [Rapport] (p. 7). Openbaar Ministerie. https://www.om.nl/site/binaries/site-content/collections/documents/2026/10/05/rapport-commissie-smit/rapport-commissie-ict-inbreuk-openbaar-ministerie-tbv-tk.pdf ↩↩↩↩↩↩↩↩↩↩↩↩
-
Openbaar Ministerie. (2025, 24 juli). Veelgestelde vragen inbreuk op de ICT. https://www.om.nl/actueel/nieuws/2025/07/24/veelgestelde-vragen-inbreuk-op-ict (De pagina is later aangevuld en noemt gebeurtenissen tot en met 7 augustus 2025.) ↩↩↩↩↩↩↩
-
Minister van Justitie en Veiligheid. (2025, 17 juli). Informatiebeveiliging OM [Kamerbrief, Kamerstuk 26643, nr. 1376]. Tweede Kamer. https://staten-generaal.nl/9370000/1/j4nvi0xeni9vr2l_j9vvkfvj6b325az/vmpblhc0c6py/f=/vmpalgywqhop.pdf ↩↩
-
Commissie evaluatie ICT-inbreuk OM. (2026, 8 oktober). Van 'brand meester' naar 'brandveilig': Onderzoek naar de ICT-inbreuk bij het Openbaar Ministerie [Rapport] (p. 11). Openbaar Ministerie. https://www.om.nl/site/binaries/site-content/collections/documents/2026/10/05/rapport-commissie-smit/rapport-commissie-ict-inbreuk-openbaar-ministerie-tbv-tk.pdf ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
Openbaar Ministerie. (2026, 8 oktober). Reactie College op onderzoeksrapport ICT-inbreuk 2025. https://www.om.nl/actueel/nieuws/2026/10/08/reactie-college-op-onderzoeksrapport-ict-inbreuk-2025 ↩↩↩↩↩↩↩↩↩↩
-
Van Klinken, E. (2026, 11 mei). Citrix-hack OM leidde tot achterstand van 9.000 zaken. Techzine. https://www.techzine.nl/nieuws/security/578074/citrix-hack-om-leidde-tot-achterstand-van-9-000-zaken/ (Het cijfer komt uit het Jaarbericht 2025 van het OM, volgens dit artikel.) ↩
-
Nationaal Cyber Security Centrum. (2025, 25 juni). NCSC-2025-0203: Kwetsbaarheid verholpen in Citrix NetScaler ADC en NetScaler Gateway [Beveiligingsadvies]. https://advisories.ncsc.nl/2025/ncsc-2025-0203.html ↩↩↩↩↩↩↩↩↩
-
NOS Nieuwsuur. (2025, 18 juli). Wie zit achter hack OM? 'Aanvallers gaan vaak op zoek naar dit systeem'. NOS. https://nos.nl/nieuwsuur/artikel/2575587-wie-zit-achter-hack-om-aanvallers-gaan-vaak-op-zoek-naar-dit-systeem ↩
-
Zorz, Z. (2025, 12 augustus). Netscaler vulnerability was exploited as zero-day for nearly two months (CVE-2025-6543). Help Net Security. https://www.helpnetsecurity.com/2025/08/12/citrix-netscaler-exploitation-zero-day-cve-2025-6543/ ↩↩↩
-
Nationaal Cyber Security Centrum. (2025, 13 augustus). Casus: Citrix kwetsbaarheid [Alert]. https://www.ncsc.nl/alerts/casus-citrix-kwetsbaarheid ↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
Lakshmanan, R. (2025, 12 augustus). Dutch NCSC confirms active exploitation of Citrix NetScaler CVE-2025-6543 in critical sectors. The Hacker News. https://thehackernews.com/2025/08/dutch-ncsc-confirms-active-exploitation.html ↩↩↩↩
-
BijzonderStrafrecht.nl. (2026, 24 september). Kantonrechter Haarlem oordeelt over dwangsom na OM-hack: overmachtssituatie in de zin van artikel 4:15 Awb [Samenvatting van ECLI:NL:RBNHO:2026:12914, Rechtbank Noord-Holland, 23 september 2026]. https://www.bijzonderstrafrecht.nl/home/kantonrechter-haarlem-oordeelt-over-dwangsom-na-om-hack-overmachtssituatie-in-de-zin-van-artikel-415-awb (De uitspraak zelf is niet geopend. De feiten komen uit deze samenvatting.) ↩↩↩↩↩↩
-
NL Times. (2025, 24 juli). Strong indications that Russia is behind hack at Dutch Public Prosecutor: report. NL Times. https://nltimes.nl/2025/07/24/strong-indications-russia-behind-hack-dutch-public-prosecutor-report (Overname van een bericht van het AD, op basis van anonieme bronnen.) ↩↩
-
Openbaar Ministerie. (2025, 4 augustus). OM gaat stapsgewijs online. https://www.om.nl/actueel/nieuws/2025/08/04/om-gaat-stapsgewijs-online ↩
-
Commissie evaluatie ICT-inbreuk OM. (2026, 8 oktober). Van 'brand meester' naar 'brandveilig': Onderzoek naar de ICT-inbreuk bij het Openbaar Ministerie [Rapport] (p. 12). Openbaar Ministerie. https://www.om.nl/site/binaries/site-content/collections/documents/2026/10/05/rapport-commissie-smit/rapport-commissie-ict-inbreuk-openbaar-ministerie-tbv-tk.pdf ↩
-
Commissie evaluatie ICT-inbreuk OM. (2026, 8 oktober). Van 'brand meester' naar 'brandveilig': Onderzoek naar de ICT-inbreuk bij het Openbaar Ministerie [Rapport] (p. 14). Openbaar Ministerie. https://www.om.nl/site/binaries/site-content/collections/documents/2026/10/05/rapport-commissie-smit/rapport-commissie-ict-inbreuk-openbaar-ministerie-tbv-tk.pdf ↩↩↩↩↩↩↩
-
Afgeleid (stap 3). Redenering: de commissie meldt dat de aanvallers "onderschepte gegevens" testten door in te loggen op de mailomgeving en de gegevens van één gebruiker te bekijken (zie noot 6). Wie met onderschepte gegevens kan inloggen, heeft waarschijnlijk inloggegevens onderschept. NetScaler verwerkt als Gateway of AAA-server het inlogverkeer van gebruikers (zie noot 9), dus het is een logische plek om dat te doen. De commissie noemt niet welke gegevens het waren en ook niet hoe ze zijn onderschept. Daarom is alleen de tactiek afgeleid en blijft de techniek onbekend. ↩↩
-
Keuze van tactiek bij stap 6. In ATT&CK v19 staat T1078 onder vier tactieken: Initial Access, Persistence, Privilege Escalation en Stealth (zie noot 33). Hier is Stealth gekozen, omdat een aanvaller met een echt account minder opvalt tussen normale gebruikers. Dat de aanvaller inlogde met een gebruikersaccount is bevestigd (zie noot 1). Of het een domein- of lokaal account was, en hoe de aanvaller eraan kwam, is niet gemeld. ↩↩
-
Beaumont, K. (2025, 28 augustus). Citrix forgot to tell you CVE-2025-6543 has been used as a zero day since May 2025. DoublePulsar. https://doublepulsar.com/citrix-forgot-to-tell-you-cve-2025-6543-has-been-used-as-a-zero-day-since-may-2025-d76574e2dd2c (Eén onderzoeker. Noemt het OM niet. Niet bevestigd door de overheid.) ↩↩↩↩↩↩↩↩↩↩↩↩↩
-
Gemeld (stap 7), niet bevestigd voor het OM. De onderzoeker schrijft dat de dader bij deze campagne LDAP-servicegegevens misbruikte om zich naar Active Directory te verplaatsen (zie noot 21). Hij noemt het OM niet. De commissie meldt wel pogingen tot lateral movement naar de domeincontroller (zie noot 6), wat past bij dit patroon maar het niet bewijst. De koppeling aan T1078.002 is gekozen omdat een servicaccount in Active Directory een domeinaccount is. Privilege Escalation is gekozen omdat zo'n account meestal meer rechten heeft dan een gewone gebruiker. ↩↩
-
Afgeleid (stap 8). Redenering: het NCSC meldt dat de aanvallers bij getroffen organisaties actief sporen wisten (zie noot 12 en 11). Het OM is getroffen via dezelfde kwetsbaarheid (zie noot 3). De commissie meldt niet dat sporen bij het OM zijn gewist en wijt de onduidelijkheid aan beperkte logging (zie noot 6). Dit is dus een afleiding uit de campagne en geen vondst bij het OM. Of het is gebeurd, is onbekend. ↩↩
-
Commissie evaluatie ICT-inbreuk OM. (2026, 8 oktober). Van 'brand meester' naar 'brandveilig': Onderzoek naar de ICT-inbreuk bij het Openbaar Ministerie [Rapport] (p. 15). Openbaar Ministerie. https://www.om.nl/site/binaries/site-content/collections/documents/2026/10/05/rapport-commissie-smit/rapport-commissie-ict-inbreuk-openbaar-ministerie-tbv-tk.pdf ↩↩↩
-
Commissie evaluatie ICT-inbreuk OM. (2026, 8 oktober). Van 'brand meester' naar 'brandveilig': Onderzoek naar de ICT-inbreuk bij het Openbaar Ministerie [Rapport] (pp. 15 tot en met 16). Openbaar Ministerie. https://www.om.nl/site/binaries/site-content/collections/documents/2026/10/05/rapport-commissie-smit/rapport-commissie-ict-inbreuk-openbaar-ministerie-tbv-tk.pdf ↩
-
Commissie evaluatie ICT-inbreuk OM. (2026, 8 oktober). Van 'brand meester' naar 'brandveilig': Onderzoek naar de ICT-inbreuk bij het Openbaar Ministerie [Rapport] (pp. 19 tot en met 20). Openbaar Ministerie. https://www.om.nl/site/binaries/site-content/collections/documents/2026/10/05/rapport-commissie-smit/rapport-commissie-ict-inbreuk-openbaar-ministerie-tbv-tk.pdf ↩↩↩
-
MITRE. (2026, april). ATT&CK v19 (updates april 2026). MITRE ATT&CK. https://attack.mitre.org/resources/updates/updates-april-2026/ (Versie 19.2 volgens het overzicht van updates: https://attack.mitre.org/resources/updates/) ↩
-
MITRE. (z.d.). Exploit Public-Facing Application (T1190). MITRE ATT&CK. https://attack.mitre.org/techniques/T1190/ ↩
-
MITRE. (z.d.). Server Software Component: Web Shell (T1505.003). MITRE ATT&CK. https://attack.mitre.org/techniques/T1505/003/ ↩
-
MITRE. (z.d.). Credential Access (TA0006). MITRE ATT&CK. https://attack.mitre.org/tactics/TA0006/ ↩
-
MITRE. (z.d.). Discovery (TA0007). MITRE ATT&CK. https://attack.mitre.org/tactics/TA0007/ ↩
-
MITRE. (z.d.). Lateral Movement (TA0008). MITRE ATT&CK. https://attack.mitre.org/tactics/TA0008/ ↩
-
MITRE. (z.d.). Valid Accounts (T1078). MITRE ATT&CK. https://attack.mitre.org/techniques/T1078/ ↩
-
MITRE. (z.d.). Valid Accounts: Domain Accounts (T1078.002). MITRE ATT&CK. https://attack.mitre.org/techniques/T1078/002/ ↩
-
MITRE. (z.d.). Indicator Removal (T1070). MITRE ATT&CK. https://attack.mitre.org/techniques/T1070/ ↩
-
MITRE. (z.d.). Exfiltration (TA0010). MITRE ATT&CK. https://attack.mitre.org/tactics/TA0010/ ↩
-
NCSC-NL. (z.d.). citrix-2025: Detection script for Citrix NetScaler appliances [Softwarerepository]. GitHub. https://github.com/NCSC-NL/citrix-2025 ↩