 HackAtlas
In het kort. In september 2024 nam een aanvaller het politieaccount van een medewerker over. Hij gebruikte daarvoor een gestolen sessiecookie: een klein bestand dat laat zien dat iemand al is ingelogd. Daarmee haalde hij het adresboek van de politie op, met de werkgegevens van vrijwel alle medewerkers.12 AIVD en MIVD noemen de dader in 2025 Laundry Bear, een Russische groep die Westerse overheden bespioneert.2
Aanvalspad grotendeels bekend: ✅ 4 bevestigd · 🔎 0 gemeld · 🧠 1 afgeleid · ❓ 5 onbekend
1. In één oogopslag
| Organisatie | Politie, sector politie en justitie, Nederland1 |
| Wanneer | Aanval op 23 september 2024. Bekendmaking op 27 september 2024. De diensten wijzen de dader pas op 27 mei 2025 aan.321 |
| Dader | Laundry Bear (bij Microsoft: Void Blizzard). Statelijke actor, volgens de diensten zeer waarschijnlijk Russisch.24 |
| Soort aanval | Spionage met datadiefstal |
| Eerste toegang | Een gestolen sessiecookie van een politieaccount, waarmee de aanvaller zonder wachtwoord kon inloggen.2 |
| Gevolgen | Werkcontactgegevens van vrijwel alle politiemedewerkers zijn gestolen.32 In enkele gevallen stonden er privégegevens in, zoals privételefoonnummers.5 Er is geen losgeld gevraagd. Er zijn geen andere gestolen gegevens gevonden.2 |
2. Wat er gebeurde
Op 23 september 2024 kreeg een aanvaller toegang tot een account van de politie.2 Hij deed dat met een gestolen sessiecookie. Zo'n cookie hoort bij een inlogsessie in de browser. Wie de cookie heeft, kan zich voordoen als de ingelogde gebruiker, zonder wachtwoord.2
De aanvaller haalde daarna het adresboek van de politie op. Dat is de zogenoemde global address list, met de visitekaartjes uit Outlook.5 Zo kreeg hij de werkgegevens van vrijwel alle politiemedewerkers.32
De politie hoorde van de aanval via de inlichtingendiensten en nam meteen maatregelen.5 Op 27 september 2024 werd het incident bekend. Minister Van Weel zei toen dat er geen onderzoeksgegevens waren gehackt.3 Op 2 oktober 2024 schreven AIVD en MIVD dat een staat de dader zeer waarschijnlijk was. Ook gegevens van ketenpartners bleken gestolen.67
Op 9 oktober 2024 meldde de minister dat er soms privégegevens in de visitekaartjes stonden. Denk aan privételefoonnummers en foto's.5 Het Openbaar Ministerie startte een strafrechtelijk onderzoek.5
Op 27 mei 2025 maakten AIVD en MIVD bekend dat een tot dan onbekende Russische groep achter de aanval zat. Zij noemden haar Laundry Bear.2 Het onderzoek naar deze groep begon door de aanval op de politie.2 Microsoft publiceerde dezelfde dag een eigen analyse onder de naam Void Blizzard.4 De politie meldde dat het Team High Tech Crime samen met het OM een deel van de digitale infrastructuur van de groep ontoegankelijk had gemaakt.1 Vervolging was toen nog niet mogelijk.1
In juni 2026 meldde de Amerikaanse pers een aanklacht tegen een Russische man wegens hulp aan de Void Blizzard-campagne. Die zaak gaat over Amerikaanse slachtoffers en niet over de politie.8
3. Het aanvalspad
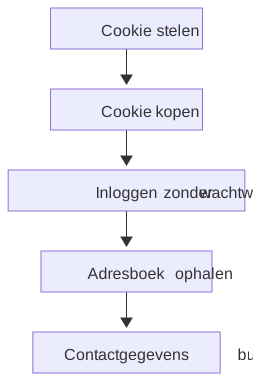
| # | Fase (ATT&CK-tactiek) | Wat de aanvallers deden | Techniek | Zekerheid |
|---|---|---|---|---|
| 1 | Initial Access | Malware die wachtwoorden en cookies steelt kwam op een apparaat van een gebruiker. Hoe dat gebeurde is niet bekend. | Geen techniek te kiezen | ❓ |
| 2 | Credential Access | Een sessiecookie van een politieaccount werd gestolen.2 | T1539 Steal Web Session Cookie | ✅ |
| 3 | Resource Development | De aanvaller kreeg de cookie via een criminele marktplaats.29 | T1650 Acquire Access | ✅ |
| 4 | Lateral Movement | Hij logde in met de cookie, zonder wachtwoord.29 | T1078 Valid Accounts en T1550.004 Web Session Cookie | ✅ |
| 5 | Defense Evasion, in v19 Stealth | De cookie werd gebruikt vanaf een ander apparaat of een andere plek dan waar hij was gestolen.10 | T1550.004 Web Session Cookie | 🧠 |
| 6 | Credential Access | Of het account MFA had, en of de cookie die omzeilde, is niet openbaar. | Geen techniek te kiezen | ❓ |
| 7 | Discovery | Het adresboek (global address list) werd opgehaald.52 | T1087.003 Email Account | ✅ |
| 8 | Collection | Of de aanvaller ook e-mail las, is niet bekend. De diensten vonden geen bewijs voor andere buit.2 | T1114.002 Remote Email Collection | ❓ |
| 9 | Persistence | Of de aanvaller toegang wilde houden, bijvoorbeeld met gemachtigden op de mailbox, is niet bekend. | T1098.002 Additional Email Delegate Permissions | ❓ |
| 10 | Command and Control | Of de aanvaller zijn verkeer via tussenstations leidde, is voor deze aanval niet bekend. | T1090 Proxy | ❓ |
Zekerheid: ✅ bevestigd door de organisatie, een overheid, de rechter of een onafhankelijk onderzoek · 🔎 gemeld door betrouwbare media of onderzoekers · 🧠 afgeleid, met de redenering in de noot · ❓ onbekend
4. Waarom het lukte
- Een cookie is genoeg. Wie een geldige sessiecookie heeft, hoeft niet in te loggen. De aanvaller kwam zo binnen zonder wachtwoord.2
- Gestolen inloggegevens worden verhandeld. De aanvaller hoefde het apparaat van de gebruiker niet zelf te hacken. Hij kon toegang kopen.2
- Een sessie bleef ook geldig op een ander apparaat. Dat is niet bevestigd voor de politie, maar wel logisch (zie noot 12).10
- Het adresboek is voor veel gebruikers leesbaar. Met één ingelogd account is het hele adresboek op te halen.5
- Eenvoudige middelen vallen weinig op. Laundry Bear gebruikt gewone methoden en middelen die al op de computer van het slachtoffer staan. Daardoor is de groep lastig te ontdekken.2
5. Wat het had kunnen stoppen
| Stap | Maatregel | Moeite | Effect |
|---|---|---|---|
| 1 | Beveiliging op werkplekken die malware voor het stelen van wachtwoorden en cookies herkent (EDR) | middel | Malware wordt eerder gezien en gestopt.11 |
| 1 | Alleen beheerde apparaten voor werkaccounts, geen privéapparaten | hoog | Minder kans dat een besmet apparaat werkaccounts bereikt.11 |
| 2 | Korte levensduur van sessies en regelmatig cookies laten verlopen | laag | Een gestolen cookie werkt korter.11 |
| 4 | Een sessie koppelen aan één apparaat of één netwerk | middel | Een gekochte cookie werkt niet vanaf een ander apparaat.1110 |
| 4 | Inloggen met sleutels die aan het apparaat gebonden zijn (FIDO2) en toegangsregels per risico | middel | Maakt misbruik van gestolen inloggegevens veel moeilijker.11 |
| 7 | Meldingen bij ongebruikelijk grote adresboekopvragen | middel | Zicht op het ophalen van het adresboek. Dit is een aanname, geen bevestigd feit. |
6. Lessen
Voor bestuur en management - ☐ Vraag: hoe lang blijft een sessie bij ons geldig, en waar mag die worden gebruikt? - ☐ Vraag: welke gegevens zijn met één gewoon account op te halen, zoals het adresboek? - ☐ Zorg dat er budget is voor het weren van malware die inloggegevens steelt.
Voor IT en security - ☐ Beperk de levensduur van sessies en koppel ze aan apparaat of netwerk. - ☐ Gebruik phishingbestendige inlogmethoden (FIDO2) en toegangsregels per risico. - ☐ Zorg voor detectie van ongebruikelijke aanmeldingen en grote adresboekopvragen. - ☐ Gebruik de indicatoren en het advies uit het AIVD- en MIVD-rapport.2
Voor iedere medewerker - ☐ Gebruik werkaccounts alleen op apparaten van de organisatie. - ☐ Installeer geen software buiten de goedgekeurde lijst. - ☐ Zet geen privégegevens in je Outlook-visitekaartje.5 - ☐ Wees alert op phishing en verdachte telefoontjes, want de gestolen gegevens kunnen daarvoor dienen.5
7. Voor securityprofessionals
Technieken (MITRE ATT&CK)
Gebaseerd op ATT&CK Enterprise v19.2.12 In v19 heeft T1550.004 alleen de tactiek Lateral Movement. Het AIVD- en MIVD-rapport beschrijft de aanmelding met de cookie als toegang tot het netwerk (Initial Access).29 T1078 heeft in v19 de tactieken Stealth, Persistence, Privilege Escalation en Initial Access.12
Credential Access - T1539 Steal Web Session Cookie: ✅ De cookie is gestolen.2
Resource Development - T1650 Acquire Access: ✅ De diensten beschrijven aankoop van toegang.29
Lateral Movement en toegang - T1078 Valid Accounts: ✅ Het politieaccount was een echt account.29 - T1550.004 Use Alternate Authentication Material: Web Session Cookie: ✅ Aanmelding met de cookie.2
Discovery - T1087.003 Account Discovery: Email Account: ✅ Adresboek opgehaald.52
Algemene werkwijze van de groep, niet bevestigd voor de politie (❓) - T1110.003 Password Spraying, T1098.002 Additional Email Delegate Permissions, T1114.002 Remote Email Collection, T1090 Proxy en T1048.003 Exfiltration Over Unencrypted Non-C2 Protocol. Deze staan in publicaties over de groep en gaan over andere slachtoffers.24
Gebruikte malware voor de politiecase: onbekend. Er is voor deze aanval geen malwarefamilie openbaar genoemd.
Kwetsbaarheden
Er is geen CVE bekend voor de aanval op de politie. De toegang kwam via een gestolen sessiecookie en niet via een softwarefout.2 Een latere campagne op Zimbra-servers valt buiten deze case.13
Sporen van de aanvallers
Voor de aanval op de politie zijn geen sporen openbaar gedeeld. Microsoft noemt bij een phishingcampagne van april 2025 domeinen zoals micsrosoftonline[.]com, outlook-office[.]micsrosoftonline[.]com en ebsumrnit[.]eu. Die horen bij die campagne en niet bij de politie.4 Een Amerikaanse aanklacht noemt volgens CyberScoop ook miscrsosoft[.]com.8
Detectie en respons
- Log aanmeldingen in Entra ID en Microsoft 365. Let op dezelfde sessie vanaf een nieuw IP-adres of een nieuwe user agent.11
- Zet detectie aan op ongebruikelijke aanmeldrisico's (Entra ID Protection) en op grote adresboekopvragen.
- Verplicht beheerde apparaten en bind sessies aan het apparaat waar mogelijk.11
- Bij een besmet apparaat: trek alle sessies en tokens van de gebruiker in en wijzig geheimen. Alleen een nieuw wachtwoord is niet genoeg.
- Zet EDR in op werkplekken om malware voor het stelen van inloggegevens te vinden.11
8. Wat we niet weten
- Hoe kwam de malware op het apparaat van de gebruiker? De diensten geven dat niet vrij. Bron: het strafrechtelijk onderzoek van OM en politie.
- Had het account MFA, en hoe werd die omzeild? Niet openbaar. Doe hier geen aannames over de politie.
- Is de cookie echt op een ander apparaat gebruikt? Dat is afgeleid (noot 12) en niet bevestigd.
- Hoeveel medewerkers zijn geraakt? De NOS meldt bijna alle 65.000 medewerkers.3 Computable meldt ruim 62.000.7 De diensten spreken van alle medewerkers.2
- Hoe lang zat de aanvaller in het account? Niet gepubliceerd.
- De Kamerbrieven van 27 september en 2 oktober 2024 zijn niet zelf gelezen. Ze zijn alleen via de brief van 9 oktober en de media gebruikt.5
- Het CISA-advies AA26-204A en een Reuters-bericht over de Amerikaanse zaak waren niet te openen. Ze zijn alleen via andere bronnen gebruikt, of niet.13
- Er is geen bewijs dat de latere Zimbra-campagne of de Amerikaanse zaak te maken heeft met de politiehack.813
9. Begrippen
Sessiecookie: een klein bestand in je browser. Het laat zien dat je bent ingelogd, zodat je niet steeds opnieuw hoeft in te loggen.
Pass-the-cookie: een aanval waarbij iemand een gestolen sessiecookie gebruikt om in te loggen als jou, zonder wachtwoord.
Infostealer: schadelijke software die wachtwoorden en cookies van een apparaat steelt.
MFA: een tweede inlogstap, zoals een code of een sleutel. Een gestolen cookie kan die stap soms overslaan.
Global address list (adresboek): de lijst met alle medewerkers in het e-mailsysteem, met naam, e-mailadres en vaak functie en telefoonnummer.
Statelijke actor: een hackergroep die voor een overheid werkt.
AIVD en MIVD: de algemene en de militaire inlichtingendienst van Nederland.
EDR: beveiligingssoftware op een computer die verdacht gedrag ziet en meldt.
Versies
- v1 (2026-09-29): eerste versie.
Bijlage: bronnen en noten
-
Politie. (2025, 27 mei). Ontwikkelingen rond datalek bij Nederlandse politie. https://www.politie.nl/nieuws/2025/mei/27/00-ontwikkelingen-rond-datalek-bij-nederlandse-politie.html ↩↩↩↩↩
-
AIVD & MIVD. (2025, 27 mei). AIVD and MIVD identify new Russian cyber threat actor [Cybersecurity advisory]. https://www.aivd.nl/site/binaries/site-content/collections/documents/2025/05/27/aivd-en-mivd-onderkennen-nieuwe-russische-cyberactor/Advisory+AIVD+en+MIVD+Public+report+on+new+cyber+actor.pdf ↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩↩
-
NOS. (2024, 27 september). Datalek bij politie, hackers bemachtigen contactgegevens alle politiemedewerkers. NOS. https://nos.nl/artikel/2538710-datalek-bij-politie-hackers-bemachtigen-contactgegevens-alle-politiemedewerkers ↩↩↩↩↩
-
Microsoft Threat Intelligence. (2025, 27 mei). New Russia-affiliated actor Void Blizzard targets critical sectors for espionage. Microsoft Security Blog. https://www.microsoft.com/en-us/security/blog/2025/05/27/new-russia-affiliated-actor-void-blizzard-targets-critical-sectors-for-espionage/ ↩↩↩↩
-
Minister van Justitie en Veiligheid. (2024, 9 oktober). Brief over de hack bij de politie (Kamerstukken II 2024/25, 29 628, nr. 1223) [Kamerbrief]. Tweede Kamer der Staten-Generaal. https://www.tweedekamer.nl/downloads/document?id=2024D37630 ↩↩↩↩↩↩↩↩↩↩↩
-
NOS. (2024, 2 oktober). Verwijzing gevonden via de brief van 9 oktober 2024 (noot 4), die de Kamerbrief van 2 oktober noemt (Kamerstukken II 2024/25, 29 628, nr. 1222). De brief van 2 oktober is zelf niet gelezen. De uitspraak dat een staat de dader zeer waarschijnlijk is, staat ook in noot 4. ↩
-
Van der Beek, P. (2024, 3 oktober). Dader politie-hack is waarschijnlijk een land, ook keten-data gelekt. Computable. https://www.computable.nl/2024/10/03/dader-politie-hack-is-waarschijnlijk-een-land-ook-keten-data-gelekt/ ↩↩
-
Otto, G. (2026, 11 juni). Russian national charged in connection with Void Blizzard espionage campaign. CyberScoop. https://cyberscoop.com/russian-national-charged-void-blizzard-cyber-espionage/ ↩↩↩
-
Keuze voor de ATT&CK-koppeling: ATT&CK heeft geen techniek voor "cookie kopen". T1650 Acquire Access past het beste bij het kopen van toegang. Het rapport van AIVD en MIVD (noot 3) beschrijft de aanmelding met de cookie als toegang tot het netwerk. In ATT&CK v19 hoort T1550.004 alleen bij Lateral Movement (noot 9). De tactiekkeuze in de tabel volgt daarom ATT&CK, niet het rapport. ↩↩↩↩↩
-
🧠 Redenering bij stap 5: een gekochte cookie wordt bijna altijd gebruikt vanaf een ander apparaat of netwerk dan waar hij is gestolen, omdat de koper de cookie zelf niet heeft aangemaakt. AIVD en MIVD zeggen dat de cookie is gestolen en dat de aanvaller daarmee inlogde (noot 3). Of de politiesystemen dit tegenhielden of zagen, is niet openbaar. Dit is dus een logische afleiding en geen bevestigd feit. ↩↩↩
-
Nationaal Cyber Security Centrum. (2025, 27 mei). Publicatie van AIVD en MIVD over Laundry Bear. https://www.ncsc.nl/actueel/nieuws/2025/05/27/publicatie-van-aivd-en-mivd-over-laundry-bear. De maatregelen in de tabel en in hoofdstuk 7 zijn standaardmaatregelen tegen gestolen sessies en een eigen keuze van deze case. Ze staan niet allemaal letterlijk in de bron. ↩↩↩↩↩↩↩↩
-
MITRE. (z.d.). MITRE ATT&CK Enterprise, versie 19.2, pagina's over T1539, T1650, T1078, T1550.004, T1087.003, T1114.002, T1098.002, T1110.003, T1090 en T1048.003. https://attack.mitre.org/ ↩↩
-
The Cyber Express. (z.d.). Zimbra phishing campaign. https://thecyberexpress.com/zimbra-phishing-campaign/. Over de latere Zimbra-campagne (CVE-2025-66376). Het CISA-advies zelf was niet te openen. ↩↩↩